Mantenga seguras sus sesiones de acceso remoto
Verifique las solicitudes de soporte remoto, elija permisos, revise el acceso guardado, proteja las transferencias de archivos y finalice sesiones con responsabilidades y seguimiento claros.
GoMyid ·
El acceso remoto seguro comienza antes de que se abra una conexión. Alguien necesita saber quién pregunta, a qué computadora pretende comunicarse y qué trabajo está autorizado a realizar. Continúa una vez finalizada la tarea, cuando los detalles guardados, los archivos copiados y los permisos en curso aún necesitan un propietario. Una interfaz de aplicación familiar no puede tomar esas decisiones por usted.
Esta guía se centra en hábitos prácticos para las personas que utilizan GoMyid como soporte y para los equipos que administran el acceso remoto. Explica cómo verificar una solicitud, elegir un alcance adecuado, manejar el acceso guardado y cerrar el ciclo después de una sesión. Los ejemplos de productos provienen de las vistas documentadas de administración y de las aplicaciones cliente de GoMyid. Muestran flujos de trabajo disponibles, no garantizan que cada implementación tenga la misma configuración o que cualquier software elimine todos los riesgos.
Revisar los permisos de la página y los grupos asignados por separado
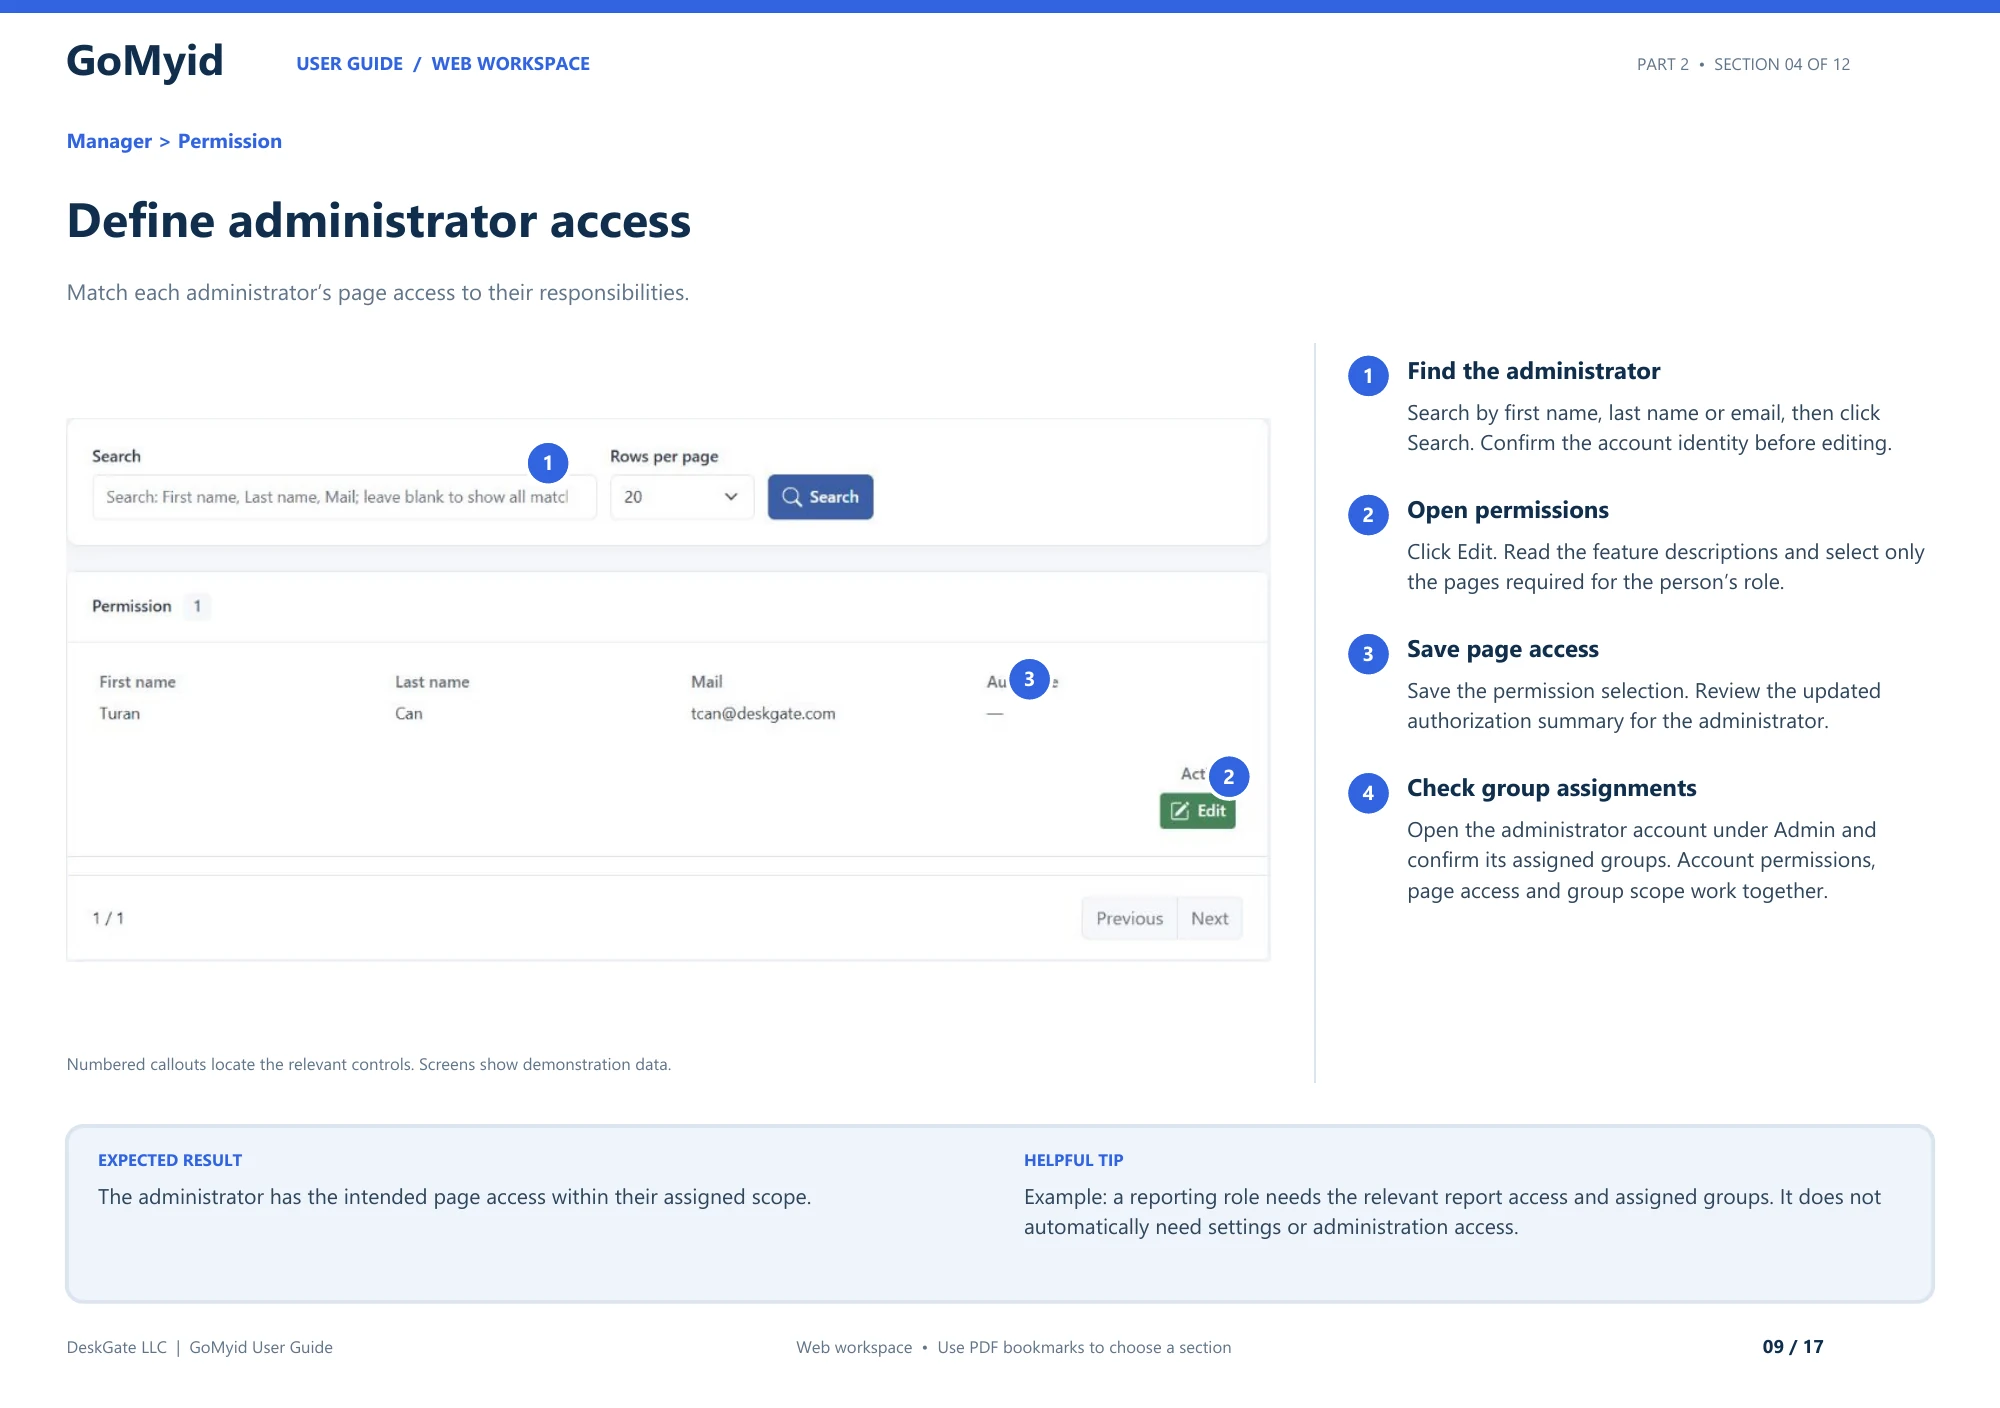
La guía web de GoMyid documenta el acceso a las páginas en Administrador > Permisos y asignaciones de grupo en la cuenta de administrador. Utilice ambas vistas al revisar una función de soporte. Cambiar uno no elimina la necesidad de inspeccionar el otro.
- Abra Administrador > Permiso.
- Busque por nombre, apellido o correo electrónico y luego haga clic en Buscar. Verifique la identidad del administrador antes de editar.
- Haga clic en Editar en la cuenta deseada y lea las descripciones de las funciones. Seleccione las páginas requeridas para el rol.
- Guarde y revise el resumen de autorización actualizado.
- Abra la cuenta de administrador en Admin y confirme sus grupos asignados.
Para una función de informe, el resultado esperado es el acceso a las páginas de informe relevantes dentro de los grupos asignados. Ese rol no necesita automáticamente configuraciones o páginas de administración. Esta es una razón práctica para documentar el trabajo antes de seleccionar los permisos: puede comparar el resultado guardado con una responsabilidad comprensible. Cuando una persona cambia de equipo, repita las comprobaciones de acceso a la página y de grupo en lugar de asumir que la actualización de un campo cambia por completo su alcance de soporte efectivo.
Verificar la solicitud antes de compartir el acceso
Empiece por la persona, no por el software. Una persona que llama inesperadamente y sabe su nombre o menciona una empresa conocida no necesariamente ha establecido una relación de soporte legítima. Confirme la solicitud a través de un método de contacto en el que ya confíe, como el canal de soporte establecido de su organización. No utilice los datos de contacto proporcionados únicamente por la solicitud inesperada como su única verificación.
Pregunte por la tarea específica. Una conversación de soporte legítima debería permitir explicar qué necesita atención y por qué es apropiada una sesión remota. "Ayúdenme a cambiar la configuración de esta aplicación" les da a ambas personas un límite. Una solicitud vaga de acceso sin restricciones hace que sea más difícil distinguir el trabajo necesario de la actividad no relacionada.
Tome la presión como una razón para reducir el ritmo. El lenguaje urgente, las ventanas emergentes alarmantes o las afirmaciones de que debe actuar de inmediato no deben reemplazar la verificación. Si no está seguro, deténgase y comuníquese con la persona u organización a través del canal habitual. Es más fácil recuperarse de una breve demora para confirmar una solicitud que de otorgar acceso a alguien cuya identidad nunca estableció.
Ajuste el acceso a la tarea
Diferentes tareas requieren diferentes capacidades. Ver una pantalla, controlar el escritorio, transferir un documento y ejecutar comandos no son equivalentes. La descripción general de Windows de GoMyid muestra los modos Control total, Transferencia de archivos y Comando por separado. Utilice esa distinción para analizar lo que realmente necesita el asistente en lugar de tratar cada conexión como un permiso para cada acción.
Elija el alcance práctico más pequeño que complete la tarea acordada. Es posible que una transferencia de documentos no requiera explorar todo el escritorio. Es posible que una pregunta de capacitación se maneje mejor con el usuario presente y participando. Si el trabajo se expande, explique el nuevo requisito antes de cambiar el alcance. El acceso debe seguir la tarea, no crecer silenciosamente porque hay otra capacidad disponible.
Utilice el soporte asistido para crear una primera sesión clara
Tener el usuario remoto presente hace que la primera sesión sea más fácil de verificar. Pueden confirmar la computadora, identificar el escritorio esperado, explicar el problema y pedirle que se detenga. Su presencia también le ayuda a detectar una discrepancia entre lo que describe la solicitud de soporte y lo que sucede en la pantalla.
Explique las primeras acciones antes de realizarlas. Pídale al usuario que guarde el trabajo y cierre el material privado no relacionado cuando sea práctico. Establezca cómo alternará el control para que ambas personas no escriban ni muevan el puntero al mismo tiempo. Estos pasos reducen los cambios accidentales y hacen que la participación del usuario sea significativa en lugar de ceremonial.
No trate una sesión atendida exitosa como prueba de que el acceso desatendido está listo o es apropiado. El acceso continuo requiere su propia configuración y decisiones sobre las responsabilidades. Si la persona solicita que se pueda acceder a la computadora más tarde, analice quién se conectará, con qué propósito y cómo termina ese acuerdo. La explicación del acceso asistido cubre la distinción.
Mantenga las credenciales fuera de la comunicación rutinaria
Comparta solo la información requerida por el flujo de trabajo de conexión configurado y utilice el canal privado previsto. Una etiqueta de dispositivo y una credencial no merecen el mismo trato. Evite incluir detalles de autenticación en capturas de pantalla públicas, títulos de tickets o mensajes de grupos amplios donde personas no relacionadas con la tarea puedan verlos.
No asuma que un asistente necesita la contraseña de su cuenta de Windows simplemente porque está usando una aplicación remota. Siga el proceso de autenticación del producto. Cuando se requiere un inicio de sesión local, el usuario puede ingresar su propia credencial cuando corresponda mientras el asistente explica el paso. Mantenga la información de la cuenta no relacionada fuera de la conversación de soporte.
Si la información de acceso se ha compartido con el destinatario equivocado, utilice el proceso de gestión de acceso y credenciales correspondiente en lugar de esperar que el mensaje sea ignorado. Eliminar un mensaje no necesariamente deshace el acceso ya otorgado. La respuesta debe abordar la capacidad en sí, incluidos los permisos en curso o los detalles recordados asociados con la sesión.
Revisar los detalles de conexión recordados
Los detalles recordados reducen las entradas repetitivas, pero también extienden la vida útil de la información de acceso más allá de la tarea inmediata. La descripción general del cliente Windows de GoMyid incluye una opción para recordar detalles. Trátelo como una elección deliberada sobre el dispositivo local que está utilizando. Una estación de trabajo controlada personalmente es diferente de una computadora portátil prestada o una terminal de soporte compartida.
Pregunte quién puede usar el dispositivo local y qué sucede cuando cambia de manos. Si un técnico deja un equipo, la revisión debe incluir el acceso remoto guardado, no solo la cuenta de administración. Si se vende una computadora personal o se la pasa a un miembro de la familia, las conexiones de soporte recordadas no deben quedar atrás como una conveniencia invisible.
Realice revisiones periódicas y basadas en eventos. Un cambio de rol, el reemplazo de un dispositivo, la pérdida de un teléfono o una asignación temporal completada son un punto natural para reconsiderar el acceso. El objetivo es mantener alineadas las responsabilidades actuales y las conexiones disponibles. Una entrada antigua no es inofensiva simplemente porque nadie la haya usado recientemente.
Organizar el acceso administrado en torno a responsabilidades nombradas
Para un equipo de soporte, utilice los controles de administrador y de grupo proporcionados por la implementación para reflejar las responsabilidades reales. La descripción general de la administración de GoMyid incluye perfiles de administrador, estado activo, configuración de capacidades y asignaciones de grupo. Esos controles son más útiles cuando alguien es dueño de su mantenimiento y comprende por qué existe cada asignación.
Evite repartir la responsabilidad de tal manera que nadie se haga cargo. Si todos pueden cambiar el acceso pero nadie lo revisa, los permisos pueden acumularse después de que desaparezcan las necesidades temporales. Asigne un propietario para aprobar el nuevo acceso y otro paso claro para eliminarlo cuando cambie el trabajo. El proceso puede ser sencillo, pero debería poder repetirse.
Revisen juntos los dispositivos accesibles de un técnico y las acciones disponibles. Una asignación de grupo reducido con capacidades innecesariamente amplias aún puede exceder el rol. Por el contrario, las herramientas adecuadas no son suficientes si el operador puede llegar a lugares no relacionados. Verifique el flujo de trabajo efectivo con una verificación limitada y autorizada en lugar de depender únicamente de cómo aparece la página de configuración.
Mantenga la identidad del dispositivo confiable
Un ID remoto o un nombre de dispositivo ayuda a identificar un destino, pero el contexto circundante es importante. Las computadoras se pueden reasignar, reemplazar o mover entre ubicaciones. Una entrada guardada llamada Recepción puede referirse a una situación diferente a la del mes pasado. Confirme el propietario o la ubicación actual cuando llegue una solicitud de soporte.
En un directorio administrado, utilice nombres consistentes y asignaciones de grupo que la gente entienda. Evite confiar en apodos privados que sólo conoce un técnico. Cuando se retira o reasigna un dispositivo, actualice el registro mediante el proceso normal. La información de identidad obsoleta puede provocar un acceso erróneo incluso cuando la autenticación y los permisos funcionan según lo configurado.
Para cada conexión, verifique suficiente contexto para saber que el destino es el previsto por la solicitud. Un control visual inofensivo con el usuario suele ser útil para un soporte atendido. Para conocer las prácticas organizativas, consulte la guía del directorio de dispositivos. Los buenos registros de identidad facilitan el acceso cuidadoso en lugar de añadir fricciones innecesarias.
Mantener información no relacionada fuera de la sesión
Antes de que comience el soporte, solicite al usuario que cierre los documentos privados no relacionados cuando sea práctico. Explique qué aplicación o configuración necesita inspeccionar. Si la sesión revela información fuera de la tarea, no la explore simplemente porque sea visible. Manténgase dentro del propósito acordado y pregunte antes de ampliar el trabajo.
Tenga el mismo cuidado por parte del ayudante. Una sesión remota mostrada en un monitor compartido de gran tamaño puede exponer información a transeúntes. Un teléfono utilizado en un lugar público presenta otro problema de visibilidad. Elija una configuración apropiada para la información involucrada. El hecho de que pueda conectarse desde cualquier lugar no significa que cada ubicación sea adecuada para cada tarea.
Al documentar un problema, capture solo el material necesario para explicarlo. Un error de aplicación recortado puede ser más apropiado que un escritorio completo que contenga nombres y documentos abiertos. Utilice el registro de soporte y la audiencia previstos. La evidencia detallada es útil cuando es relevante; recopilar contenido no relacionado no mejora la calidad de un diagnóstico.
Trate la transferencia de archivos y los comandos como acciones con consecuencias importantes
Un archivo transferido puede permanecer en el dispositivo receptor una vez finalizada la conexión. Confirme el destino y el motivo de la copia antes de comenzar. Si el trabajo sólo requiere visualizar un valor, una transferencia puede ser innecesaria. Si se requiere una copia, decida quién es el propietario y dónde debe conservarse. La guía de limpieza de archivos cubre ese final.
El acceso a comandos también merece un propósito claro. Un comando puede cambiar servicios, archivos o conectividad sin la información visual de un flujo de trabajo de escritorio normal. Confirme el objetivo, comprenda el comando y revise sus argumentos antes de la ejecución. No pegue instrucciones desconocidas de un mensaje sólo porque afirman que solucionarán un problema rápidamente.
Planifique acciones que podrían interrumpir el acceso. Un reinicio o un cambio de red pueden requerir ayuda local para recuperarse. Acuerde la interrupción antes de actuar, guarde el trabajo relevante y verifique el estado resultante después. La posibilidad de presentar una operación no es prueba de que la operación fue apropiada o de que logró el resultado deseado.
Utilice registros para responder preguntas operativas reales
Los registros administrativos y de conexión pueden ayudar a un equipo a comprender quién accedió a qué dispositivo y qué sucedió en torno a una tarea de soporte. La descripción general más amplia de gestión de GoMyid incluye vistas de conexión, inicio de sesión y auditoría administrativa. La disponibilidad y los detalles dependen de la implementación y la configuración, así que confirme lo que realmente registra su entorno antes de confiar en él.
Defina las preguntas que los registros deben responder. Es posible que un administrador de soporte deba relacionar una sesión con una solicitud, mientras que un administrador deba revisar un cambio de permiso. Mantenga claro el alcance del registro y el contexto temporal. El recuento de conexiones por sí solo no explica si se completó la tarea prevista o si el acceso fue apropiado.
Restrinja el acceso a los registros operativos según la responsabilidad. Los registros pueden contener información del dispositivo y del usuario que no se debe compartir casualmente. Al investigar un problema, utilice el período y el destino relevantes en lugar de exportar todo de forma predeterminada. Una revisión útil depende de evidencia enfocada y de una persona responsable de interpretarla.
Qué hacer cuando una sesión parece incorrecta
Si el destino, el ayudante o la acción solicitada son inesperados, detenga el trabajo y verifique la situación a través de un canal confiable. No continúe simplemente porque ya hay una sesión abierta. Explique que necesita confirmar la solicitud. Si es necesario, utilice la forma admitida para finalizar la conexión e involucre al propietario correspondiente del dispositivo.
Para una computadora de la empresa, siga el proceso de incidentes o soporte de la organización. Conserve detalles relevantes como la hora, la solicitud y la acción observada sin realizar una investigación improvisada en archivos no relacionados. El siguiente paso correcto depende de lo sucedido y de quién es el responsable del entorno informático. Evite realizar cambios amplios que borren el contexto útil o interrumpan otros trabajos sin coordinación.
Revise el acceso en curso después de abordar la sesión inmediata. Es posible que finalizar la conexión visible no elimine las credenciales guardadas, las asignaciones de grupo u otros permisos continuos. Confirme el estado final previsto mediante el proceso administrativo correspondiente. El resultado importante es que se resuelva la incertidumbre, no simplemente que la ventana remota haya desaparecido.
Finalizar tanto la tarea como el acuerdo de acceso
Comience confirmando el resultado de la tarea con el usuario. Explique qué cambió, qué queda sin resolver y si es necesario un seguimiento. Luego desconéctese a través del cliente. Evite apagar o cerrar sesión en la computadora a menos que sea parte del trabajo acordado, ya que es posible que aún haya otras tareas abiertas.
Revise si se supone que el acceso futuro permanecerá. Una relación recurrente de soporte administrado y una sesión personal única tienen expectativas diferentes. Elimine detalles recordados innecesarios o permisos continuos a través de los controles apropiados. Mantenga esa decisión explícita en lugar de asumir que la siguiente persona entenderá por qué el acceso todavía está disponible.
Termine el registro de soporte con un resultado conciso. Incluya cualquier acuerdo de acceso en curso y su propietario, cuando corresponda. Esto le da al próximo técnico o administrador un punto de partida claro. Un final limpio protege el trabajo del usuario y evita que una conexión temporal se convierta en una relación indocumentada a largo plazo.
Cree una rutina de revisión que la gente pueda mantener
Una revisión útil no necesita ser elaborada. Compruebe si los administradores todavía necesitan su alcance asignado, si los dispositivos retirados permanecen en la lista y si el acceso temporal ha finalizado. Conecte la revisión con eventos ordinarios como la incorporación, los cambios de roles y el reemplazo de dispositivos para que se convierta en parte de las operaciones en lugar de un proyecto separado que nadie recuerda.
Pregunte a los usuarios si el proceso de soporte es comprensible. ¿Pueden identificar el canal de contacto legítimo, reconocer una solicitud de conexión y detener una sesión cuando sea necesario? Si no, mejore las breves instrucciones que reciben. Los controles técnicos funcionan mejor cuando las personas comprenden el flujo de trabajo esperado y pueden notar una desviación del mismo.
Mantenga separadas las afirmaciones del producto y la evidencia operativa. Una configuración de seguridad o una ilustración de un producto no es una certificación ni una prueba de cómo está configurado su entorno. Revise la implementación real y utilice los registros disponibles de manera adecuada. Para elegir la plataforma circundante, lea la lista de verificación de evaluación de permisos.
Establecer un final para soporte temporal
La ayuda temporal merece una fecha de finalización o una condición de finalización clara. Un contratista que ayude con un problema concreto de una aplicación puede necesitar acceso durante la investigación, pero eso no justifica automáticamente el mismo acceso después de que se cierre el problema. Registre quién es el propietario del acuerdo y quién verificará su eliminación. Haga que la revisión forme parte del cierre de la tarea en lugar de un recordatorio opcional.
Si el trabajo tarda más de lo esperado, revise la extensión explícitamente. Confirme que todavía se necesitan los mismos dispositivos y capacidades y que el contacto responsable sigue disponible. Esto evita que un acuerdo temporal se convierta en una excepción permanente por falta de atención. Cuando finalice el trabajo, verifique tanto el acceso administrativo como cualquier detalle recordado en los dispositivos de soporte a través del proceso adecuado.
Preguntas frecuentes
¿El uso de una aplicación de escritorio remoto familiar hace que una solicitud sea segura?
No. La solicitud y la persona que solicita acceso son partes separadas de la situación. Verifique la solicitud a través de un canal confiable, acuerde la tarea y utilice el alcance de acceso adecuado. Una interfaz reconocible no establece la identidad de la persona que llama ni le da permiso para inspeccionar información no relacionada.
¿Debo permanecer siempre frente a la computadora durante el soporte?
Para una primera o única sesión de soporte, estar presente puede facilitar la verificación de identidad, permisos y tareas. El acceso desatendido puede ser apropiado en un acuerdo administrado, pero requiere su propia configuración y decisiones sobre las responsabilidades. No dé por sentada esa configuración a partir de una conexión atendida exitosamente o de una entrada guardada en el dispositivo.
¿Recordar la información de conexión siempre es una mala idea?
No necesariamente. Puede resultar útil en un dispositivo confiable dentro de un flujo de trabajo con responsabilidades claras. Las preguntas importantes son quién puede usar el dispositivo, por qué permanece el acceso y cómo se elimina cuando las circunstancias cambian. Los ordenadores compartidos o prestados merecen especial atención porque el próximo usuario puede heredar las comodidades destinadas a otra persona.
¿El soporte remoto significa que alguien puede monitorear todo?
No asuma que todas las capacidades están presentes o autorizadas simplemente porque un producto tiene una amplia oferta de gestión. Revise la implementación real, los permisos y el propósito acordado. El soporte remoto, el acceso continuo y otras funciones de gestión son decisiones distintas. Los usuarios deben comprender la disposición que se aplica a su dispositivo en lugar de adivinar por el nombre del producto.
¿Estas prácticas también se aplican en Android?
Sí. Verifique el destino y la solicitud, utilice el alcance previsto y luego revise el acceso guardado. Un dispositivo móvil añade preocupaciones prácticas como la visibilidad de la pantalla en público y la posibilidad de pérdida o reasignación. Consulta la sección de privacidad móvil para conocer esas consideraciones cotidianas.
¿Cuál es la primera mejora más útil para un equipo pequeño?
Asignar explícitamente las responsabilidades sobre el acceso. Sepa quién aprueba una conexión, qué dispositivos admite cada operador y quién elimina el acceso cuando finaliza la asignación. Luego, documente el breve proceso de cara al usuario para una solicitud de soporte legítima. La guía de roles para pequeñas empresas conecta esas decisiones con las operaciones diarias.
Referencia de interfaz: Guía del usuario de GoMyid, página 9: Definir el acceso de administrador. Este artículo utiliza la interfaz de ejemplo documentada; no informa una prueba de implementación en vivo.