Центр управления безопасностью GoMyid
Безопасность удаленных рабочих столов построена как общая операционная ответственность
GoMyid сочетает в себе зашифрованные удаленные соединения, явные режимы доступа, централизованное администрирование, выбор развертывания и операционную прозрачность. Эти средства контроля наиболее эффективны, когда они поддерживаются безопасными конечными точками, доступом с наименьшими привилегиями, документированными процедурами, мониторингом и обученными пользователями.
Глубокоэшелонированная защита
Безопасность — это система контроля, а не отдельная функция
Защита подключений, авторизация, инфраструктура, конечные точки, администрирование и проверка каждого адреса — отдельная часть риска удаленного доступа.
Защита соединения
GoMyid использует обмен ключами на основе RSA и 256-битное шифрование AES для защиты поддерживаемого трафика удаленных сеансов при передаче.
Границы доступа
Учетные данные, разрешения, область действия оператора, назначение устройств и режим сеанса помогают определить, кто может выполнять утвержденную работу.
Выбор инфраструктуры
Облачные и локальные развертывания предоставляют разные модели владения и эксплуатации для разных требований к рискам.
Подлежащая проверке деятельность
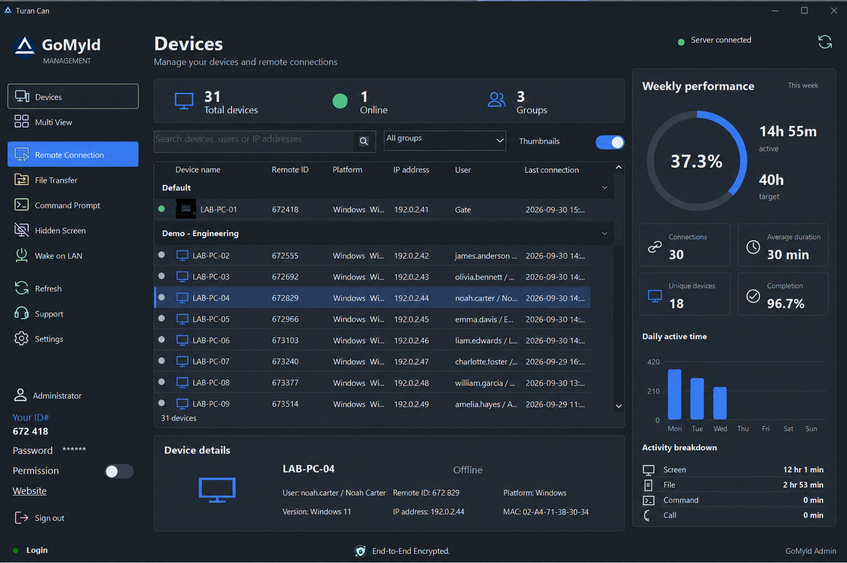
Доступные административные представления и представления действий могут поддерживать авторизованный эксплуатационный обзор, если они настроены и сохранены соответствующим образом.
Обязанности по обеспечению облачной безопасности
DeskGate управляет размещенной средой платформы GoMyid. Клиенты по-прежнему несут ответственность за авторизованное использование учетной записи, назначение администратора, защиту конечных точек, учетные данные для подключения, одобрение пользователей, бизнес-данные и внутренние политики, регулирующие удаленную деятельность.
- Используйте именованные учетные записи, где это возможно, и регулярно проверяйте доступ администратора.
- Защитите учетные данные и учетные данные удаленного подключения от ненужного раскрытия.
- Поддерживайте поддерживаемые устройства Windows и Android с помощью текущих обновлений безопасности.
- Разрешите передачу файлов, удаленное управление и режимы управления в соответствии с потребностями бизнеса.
- Незамедлительно сообщайте о подозрении на взлом учетной записи или неожиданном поведении платформы.
Обязанности по обеспечению безопасности на территории
Локальный клиент контролирует выбранную среду хостинга и сетевой путь. Клиент также владеет защитой и работой серверов, базой данных, веб-доступом, удостоверениями служб, сертификатами, правилами брандмауэра, резервными копиями, мониторингом, обновлениями, емкостью и процедурами восстановления.
- Ограничьте доступ к платформе и соответствующим образом сегментируйте административные услуги.
- Ограничьте доступ к базе данных, серверу и веб-консоли авторизованному персоналу.
- Защитите секреты и сертификаты и определите контролируемый процесс обновления.
- Отслеживайте работоспособность платформы, события безопасности, хранилище и необычные модели доступа.
- Протестируйте процедуры восстановления, аварийного переключения и устранения инцидентов до того, как станете зависеть от производства.

Видимость и подотчетность
Используйте записи для исследования и улучшения
Информация о подключениях и активности может помочь авторизованным группам понять использование услуг, расследовать зарегистрированные события, поддержать пользователей и проверить эффективность политик. Доступность и детализация зависят от развертывания, конфигурации, лицензирования, версии продукта и вариантов хранения, выбранных клиентом.
Журналы не заменяют профилактику и не должны становиться неограниченным инструментом наблюдения. Доступ к записям должен быть ограничен, деятельность по проверке должна иметь документированную цель, а хранение должно быть соразмерно договорным, эксплуатационным и юридическим требованиям.
Ознакомьтесь с Политикой прозрачности и аудитаКонтрольный список развертывания
Прежде чем удаленный доступ станет реальностью
Документируйте право собственности и проверяйте элементы управления с репрезентативными пользователями, конечными точками и условиями сети.
Личность и разрешение
Утверждайте пользователей и устройства, назначайте минимально необходимые роли, разделяйте административные обязанности и оперативно закрывайте доступ при изменении обязанностей.
Готовность конечной точки
Исправляйте операционные системы, используйте защиту конечных точек, ограничивайте локальные привилегии, контролируйте физический доступ и подтверждайте, что устройство подходит для используемых данных.
Обработка данных
Классифицируйте информацию, определяйте, разрешено ли перемещение файлов, защищайте учетные данные и согласовывайте хранение с документально подтвержденными деловыми и юридическими целями.
Реагирование и восстановление
Назначайте контакты для эскалации, защищайте доказательства, устанавливайте меры сдерживания, тестируйте резервные копии и документируйте, как будет восстановлено нормальное обслуживание.
Проверьте GoMyid на соответствие вашей модели безопасности
Поделитесь с нашей командой границами развертывания, ролями пользователей, режимами доступа, конфиденциальностью данных и эксплуатационными обязанностями.