GoMyid Trust Center
Remote-Desktop-Sicherheit als gemeinsame betriebliche Verantwortung
GoMyid kombiniert verschlüsselte Remote-Verbindungen, explizite Zugriffsmodi, zentralisierte Verwaltung, Bereitstellungsauswahl und betriebliche Transparenz. Diese Kontrollen sind am effektivsten, wenn sie durch sichere Endpunkte, Zugriff mit den geringsten Rechten, dokumentierte Verfahren, Überwachung und geschulte Benutzer unterstützt werden.
Verteidigung in der Tiefe
Sicherheit ist ein System von Kontrollen, kein einzelnes Merkmal
Verbindungsschutz, Autorisierung, Infrastruktur, Endpunkte, Verwaltung und Überprüfung befassen sich jeweils mit einem anderen Teil des Fernzugriffsrisikos.
Verbindungsschutz
GoMyid verwendet RSA-basierten Schlüsselaustausch und AES-256-Bit-Verschlüsselung, um den unterstützten Remote-Sitzungsverkehr während der Übertragung zu schützen.
Zugriffsgrenzen
Anmeldeinformationen, Berechtigungen, Bedienerbereich, Gerätezuweisung und Sitzungsmodus helfen dabei, zu definieren, wer genehmigte Arbeiten ausführen kann.
Wahl der Infrastruktur
Cloud- und On-Premise-Bereitstellungen bieten unterschiedliche Eigentums- und Betriebsmodelle für unterschiedliche Risikoanforderungen.
Überprüfbare Aktivität
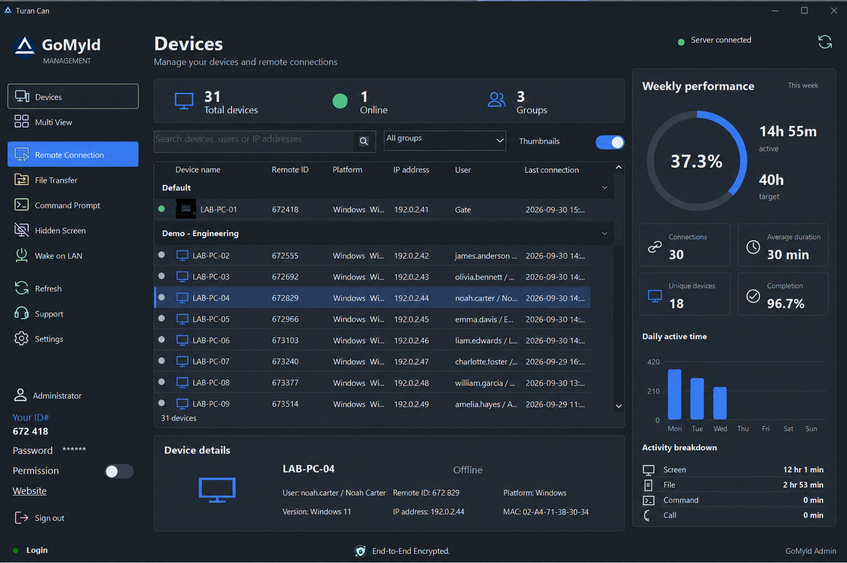
Verfügbare Verwaltungs- und Aktivitätsansichten können autorisierte Betriebsprüfungen unterstützen, wenn sie entsprechend konfiguriert und beibehalten werden.
Verantwortlichkeiten für die Cloud-Sicherheit
DeskGate betreibt die gehostete GoMyid-Plattformumgebung. Kunden bleiben für die autorisierte Kontonutzung, Administratorzuweisung, Endpunktschutz, Verbindungsanmeldeinformationen, Benutzergenehmigung, Geschäftsdaten und interne Richtlinien für Remote-Aktivitäten verantwortlich.
- Verwenden Sie benannte Konten, sofern verfügbar, und überprüfen Sie den Administratorzugriff regelmäßig.
- Schützen Sie Konto- und Remote-Verbindungsdaten vor unnötiger Offenlegung.
- Pflegen Sie unterstützte Windows- und Android-Geräte mit aktuellen Sicherheitsupdates.
- Autorisieren Sie Dateiübertragungs-, Fernbefehls- und Steuerungsmodi entsprechend den Geschäftsanforderungen.
- Melden Sie vermutete Kontokompromittierungen oder unerwartetes Plattformverhalten umgehend.
Verantwortlichkeiten für die Sicherheit vor Ort
Ein On-Premise-Kunde kontrolliert die ausgewählte Hosting-Umgebung und den Netzwerkpfad. Der Kunde ist außerdem Eigentümer der Härtung und des Betriebs der Server, der Datenbank, des Webzugriffs, der Dienstidentitäten, der Zertifikate, der Firewall-Regeln, der Sicherungen, der Überwachung, der Aktualisierungen, der Kapazität und der Wiederherstellungsverfahren.
- Beschränken Sie die Plattformpräsenz und segmentieren Sie Verwaltungsdienste entsprechend.
- Beschränken Sie den Zugriff auf Datenbank, Server und Webkonsole auf autorisiertes Personal.
- Schützen Sie Geheimnisse und Zertifikate und definieren Sie einen kontrollierten Erneuerungsprozess.
- Überwachen Sie den Zustand der Plattform, Sicherheitsereignisse, Speicher und ungewöhnliche Zugriffsmuster.
- Testen Sie Wiederherstellungs-, Failover- und Vorfallverfahren vor der Produktionsabhängigkeit.

Sichtbarkeit und Verantwortlichkeit
Nutzen Sie Aufzeichnungen zur Untersuchung und Verbesserung
Verbindungs- und Aktivitätsinformationen können autorisierten Teams helfen, die Dienstnutzung zu verstehen, gemeldete Ereignisse zu untersuchen, Benutzer zu unterstützen und die Wirksamkeit von Richtlinien zu überprüfen. Verfügbarkeit und Details hängen von Bereitstellung, Konfiguration, Lizenzierung, Produktversion und den Aufbewahrungsoptionen des Kunden ab.
Protokolle ersetzen keine Prävention und sollten nicht zu einem uneingeschränkten Überwachungsinstrument werden. Der Zugriff auf Aufzeichnungen sollte begrenzt sein, die Überprüfungstätigkeit sollte einen dokumentierten Zweck haben und die Aufbewahrung sollte in einem angemessenen Verhältnis zu vertraglichen, betrieblichen und rechtlichen Anforderungen stehen.
Lesen Sie die Transparenz- und Audit-RichtlinieCheckliste für die Bereitstellung
Bevor der Fernzugriff live geht
Dokumentieren Sie den Besitz und überprüfen Sie die Kontrollen anhand repräsentativer Benutzer, Endpunkte und Netzwerkbedingungen.
Identität und Erlaubnis
Genehmigen Sie Benutzer und Geräte, weisen Sie die mindestens erforderliche Rolle zu, trennen Sie Verwaltungsaufgaben und entziehen Sie den Zugriff umgehend, wenn sich die Verantwortlichkeiten ändern.
Endpunktbereitschaft
Patchen Sie Betriebssysteme, verwenden Sie Endpunktschutz, beschränken Sie lokale Berechtigungen, kontrollieren Sie den physischen Zugriff und stellen Sie sicher, dass das Gerät für die betreffenden Daten geeignet ist.
Datenverarbeitung
Klassifizieren Sie Informationen, legen Sie fest, ob die Dateiverschiebung zulässig ist, schützen Sie Anmeldeinformationen und richten Sie die Aufbewahrung an einem dokumentierten geschäftlichen und rechtlichen Zweck aus.
Reaktion und Wiederherstellung
Weisen Sie Eskalationskontakte zu, schützen Sie Beweise, richten Sie Eindämmungsmaßnahmen ein, testen Sie Backups und dokumentieren Sie, wie der normale Dienst wiederhergestellt wird.
Überprüfen Sie GoMyid anhand Ihres Sicherheitsmodells
Teilen Sie Ihrem Team Ihre Einsatzgrenzen, Benutzerrollen, Zugriffsmodi, Datensensibilität und betrieblichen Verantwortlichkeiten mit.