GoMyid Trust Center
Fjernskrivebordssikkerhed bygget som et fælles operationelt ansvar
GoMyid kombinerer krypterede fjernforbindelser, eksplicitte adgangstilstande, centraliseret administration, implementeringsvalg og operationel synlighed. Disse kontroller er mest effektive, når de understøttes af sikre slutpunkter, mindst privilegerede adgang, dokumenterede procedurer, overvågning og trænede brugere.
Forsvar i dybden
Sikkerhed er et kontrolsystem, ikke en enkelt funktion
Forbindelsesbeskyttelse, autorisation, infrastruktur, slutpunkter, administration og gennemgang af hver adresse en anden del af fjernadgangsrisikoen.
Forbindelsesbeskyttelse
GoMyid bruger RSA-baseret nøgleudveksling og AES 256-bit kryptering til at beskytte understøttet fjernsessionstrafik under transit.
Adgangsgrænser
Legitimationsoplysninger, tilladelser, operatøromfang, enhedstildeling og sessionstilstand hjælper med at definere, hvem der kan udføre godkendt arbejde.
Valg af infrastruktur
Cloud- og On-Premise-implementeringer giver forskellige ejerskabs- og driftsmodeller til forskellige risikokrav.
Gennemgåbar aktivitet
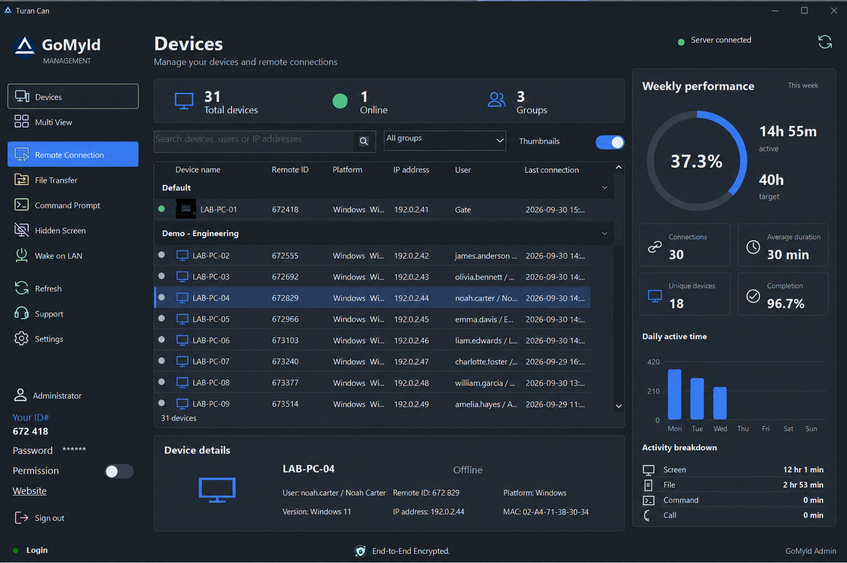
Tilgængelige administrations- og aktivitetsvisninger kan understøtte autoriseret driftsgennemgang, når de er konfigureret og bevaret korrekt.
Skysikkerhedsansvar
DeskGate driver det hostede GoMyid-platformsmiljø. Kunder forbliver ansvarlige for autoriseret kontobrug, administratortildeling, slutpunktsbeskyttelse, forbindelseslegitimationsoplysninger, brugergodkendelse, forretningsdata og interne politikker, der styrer fjernaktivitet.
- Brug navngivne konti, hvor de er tilgængelige, og gennemgå administratoradgang regelmæssigt.
- Beskyt konto- og fjernforbindelseslegitimationsoplysninger mod unødvendig afsløring.
- Vedligehold understøttede Windows- og Android-enheder med aktuelle sikkerhedsopdateringer.
- Godkend filoverførsel, fjernstyring og kontroltilstande i henhold til virksomhedens behov.
- Rapportér formodet kontokompromittering eller uventet platformadfærd med det samme.
On-Premise sikkerhedsansvar
En On-Premise-kunde kontrollerer det valgte hostingmiljø og netværkssti. Kunden ejer også hærdning og drift af servere, database, webadgang, serviceidentiteter, certifikater, firewallregler, sikkerhedskopier, overvågning, opdateringer, kapacitet og gendannelsesprocedurer.
- Begræns platformseksponering og segmentér administrative tjenester på passende måde.
- Begræns database-, server- og webkonsoladgang til autoriseret personale.
- Beskyt hemmeligheder og certifikater og definer en kontrolleret fornyelsesproces.
- Overvåg platformstilstand, sikkerhedshændelser, lagring og usædvanlige adgangsmønstre.
- Test gendannelses-, failover- og hændelsesprocedurer før produktionsafhængighed.

Synlighed og ansvarlighed
Brug optegnelser til at undersøge og forbedre
Forbindelses- og aktivitetsoplysninger kan hjælpe autoriserede teams med at forstå servicebrug, undersøge rapporterede hændelser, støtte brugere og gennemgå effektiviteten af politikker. Tilgængelighed og detaljer afhænger af implementering, konfiguration, licensering, produktversion og kundens fastholdelsesvalg.
Logfiler erstatter ikke forebyggelse og bør ikke blive et ubegrænset overvågningsværktøj. Adgang til optegnelser bør begrænses, gennemgang bør have et dokumenteret formål, og opbevaring bør stå i rimeligt forhold til kontraktmæssige, operationelle og juridiske krav.
Læs gennemsigtigheds- og revisionspolitikkenTjekliste for implementering
Før fjernadgang går live
Dokumenter ejerskab og verificer kontroller med repræsentative brugere, slutpunkter og netværksforhold.
Identitet og tilladelse
Godkend brugere og enheder, tildel den mindst nødvendige rolle, adskil administrative opgaver, og fjern adgang med det samme, når ansvar ændres.
Endpoint parathed
Patch operativsystemer, brug slutpunktsbeskyttelse, begræns lokale rettigheder, kontroller fysisk adgang, og bekræft, at enheden er egnet til de involverede data.
Datahåndtering
Klassificer oplysninger, definer, om filflytning er tilladt, beskyt legitimationsoplysninger, og afstem opbevaring med et dokumenteret forretningsmæssigt og juridisk formål.
Respons og bedring
Tildel eskaleringskontakter, beskyt beviser, etablere indeslutningstrin, test backups og dokumenter, hvordan normal service vil blive gendannet.
Gennemgå GoMyid i forhold til din sikkerhedsmodel
Del din implementeringsgrænse, brugerroller, adgangstilstande, datafølsomhed og driftsansvar med vores team.