Centro de confiança GoMyid
Segurança de desktop remoto construída como uma responsabilidade operacional compartilhada
GoMyid combina conexões remotas criptografadas, modos de acesso explícitos, administração centralizada, opções de implantação e visibilidade operacional. Esses controles são mais eficazes quando são apoiados por endpoints seguros, acesso com privilégios mínimos, procedimentos documentados, monitoramento e usuários treinados.
Defesa em profundidade
Segurança é um sistema de controles, não um único recurso
Proteção de conexão, autorização, infraestrutura, endpoints, administração e revisão abordam uma parte diferente do risco de acesso remoto.
Proteção de conexão
GoMyid usa troca de chaves baseada em RSA e criptografia AES de 256 bits para proteger o tráfego de sessão remota compatível em trânsito.
Limites de acesso
Credenciais, permissões, escopo do operador, atribuição de dispositivos e modo de sessão ajudam a definir quem pode realizar o trabalho aprovado.
Escolha de infraestrutura
As implantações na nuvem e no local fornecem diferentes modelos operacionais e de propriedade para diferentes requisitos de risco.
Atividade revisável
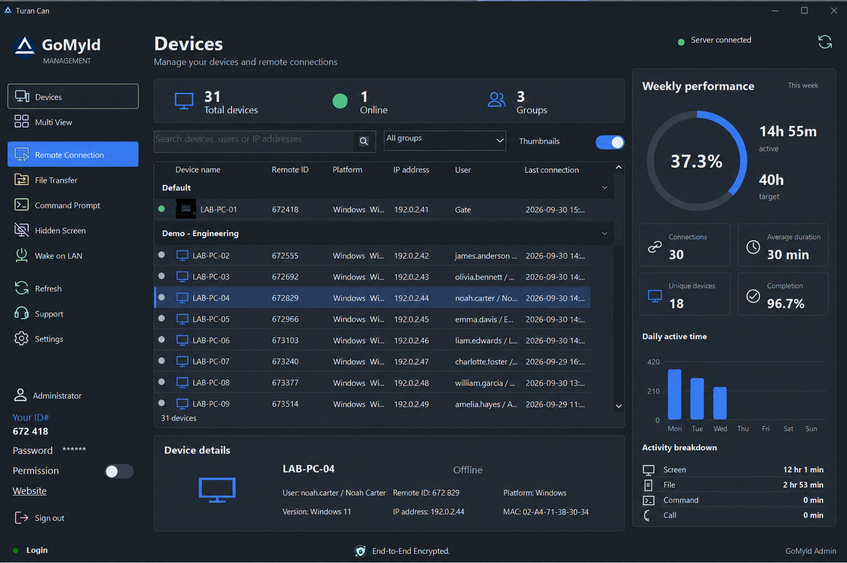
As visualizações administrativas e de atividades disponíveis podem oferecer suporte à revisão operacional autorizada quando configuradas e retidas adequadamente.
Responsabilidades de segurança na nuvem
DeskGate opera o ambiente hospedado da plataforma GoMyid. Os clientes permanecem responsáveis pelo uso autorizado da conta, atribuição de administrador, proteção de endpoint, credenciais de conexão, aprovação de usuário, dados comerciais e políticas internas que regem atividades remotas.
- Use contas nomeadas quando disponíveis e revise o acesso do administrador regularmente.
- Proteja credenciais de conta e conexão remota contra divulgação desnecessária.
- Mantenha os dispositivos Windows e Android compatíveis com atualizações de segurança atuais.
- Autorize transferência de arquivos, comando remoto e modos de controle de acordo com a necessidade do negócio.
- Relate imediatamente suspeita de comprometimento da conta ou comportamento inesperado da plataforma.
Responsabilidades de segurança no local
Um cliente On-Premise controla o ambiente de hospedagem e o caminho de rede selecionados. O cliente também possui proteção e operação de servidores, banco de dados, acesso web, identidades de serviço, certificados, regras de firewall, backups, monitoramento, atualizações, capacidade e procedimentos de recuperação.
- Restrinja a exposição da plataforma e segmente os serviços administrativos de forma adequada.
- Limite o acesso ao banco de dados, ao servidor e ao console da Web a pessoal autorizado.
- Proteja segredos e certificados e defina um processo de renovação controlado.
- Monitore a integridade da plataforma, eventos de segurança, armazenamento e padrões de acesso incomuns.
- Teste procedimentos de restauração, failover e incidentes antes da dependência da produção.

Visibilidade e responsabilidade
Use registros para investigar e melhorar
As informações de conexão e atividades podem ajudar as equipes autorizadas a entender o uso do serviço, investigar eventos relatados, oferecer suporte aos usuários e revisar a eficácia das políticas. A disponibilidade e os detalhes dependem da implantação, configuração, licenciamento, versão do produto e das opções de retenção do cliente.
Os registos não substituem a prevenção e não devem tornar-se uma ferramenta de vigilância irrestrita. O acesso aos registos deve ser limitado, a actividade de revisão deve ter uma finalidade documentada e a retenção deve ser proporcional aos requisitos contratuais, operacionais e legais.
Leia a Política de Transparência e AuditoriaLista de verificação de implantação
Antes que o acesso remoto seja ativado
Documente a propriedade e verifique os controles com usuários representativos, endpoints e condições de rede.
Identidade e permissão
Aprove usuários e dispositivos, atribua a função mínima necessária, separe tarefas administrativas e remova o acesso imediatamente quando as responsabilidades mudarem.
Preparação do endpoint
Corrija sistemas operacionais, use proteção de endpoint, restrinja privilégios locais, controle o acesso físico e confirme se o dispositivo é adequado para os dados envolvidos.
Tratamento de dados
Classifique informações, defina se a movimentação de arquivos é permitida, proteja credenciais e alinhe a retenção com uma finalidade comercial e legal documentada.
Resposta e recuperação
Atribua contatos de escalonamento, proteja evidências, estabeleça etapas de contenção, teste backups e documente como o serviço normal será restaurado.
Revise o GoMyid em relação ao seu modelo de segurança
Compartilhe seu limite de implantação, funções de usuário, modos de acesso, sensibilidade de dados e responsabilidades operacionais com nossa equipe.