Selbstgehosteter Remote-Desktop
Stellen Sie GoMyid On-Premise rund um die von Ihnen kontrollierte Infrastruktur bereit
Erstellen Sie eine Remote-Desktop-Umgebung für Ihr eigenes Netzwerk, Ihre Serverrichtlinien, Administratoren und Ihr Betriebsmodell. GoMyid On-Premise kombiniert nativen Windows-Zugriff mit einem privaten Web-Management-Panel, Geräteorganisation, Berichten, Warnungen und geplanten Betriebsabläufen.

Bereitstellungs-Roadmap
Gehen Sie von den Anforderungen zum kontrollierten Rollout über
Eine erfolgreiche selbstgehostete Remote-Desktop-Bereitstellung beginnt mit Eigentumsentscheidungen, nicht mit Installationsklicks. Definieren Sie, wer den Dienst betreibt, welche Netzwerke und Computer teilnehmen, wie Administratoren getrennt sind und welche Berichts- oder Alarm-Workflows erforderlich sind.
1. Entdecken
Ordnen Sie Standorte, Windows-Computer, Administratoren, Netzwerkgrenzen, Remote-Benutzer und das erwartete Sitzungsvolumen zu.
2. Bereiten Sie sich vor
Bereiten Sie die Serverumgebung, die Datenbank, die Dienstidentität, den Webzugriff, die Zertifikate, die Firewall-Regeln und die Sicherungsrichtlinie vor.
3. Pilot
Registrieren Sie eine kontrollierte Gruppe von Computern und Administratoren und überprüfen Sie dann Zugriff, Berechtigungen, Berichterstellung und Support-Workflows.
4. Ausrollen
Erweitern Sie nach Gruppe oder Standort, überwachen Sie die Verfügbarkeit, den Besitz von Dokumenten und überprüfen Sie Warnungen und geplante Berichte.
Architekturverantwortung
Ihre Umgebung, Ihre Betriebsentscheidungen
On-Premise gibt der Organisation die Kontrolle über die Service- und Verwaltungsebene von GoMyid. Diese Eigenverantwortung bedeutet auch, dass interne Teams Verfügbarkeit, Serverwartung, Datenbankschutz, Netzwerkerreichbarkeit, Überwachung und Wiederherstellungsverfahren definieren.
Plattformschicht
Betreiben Sie die Anwendungsdienste, die Datenbank, das Webverwaltungspanel und die erforderlichen Dienstkonten.
Netzwerkschicht
Entscheiden Sie, wie Zweigstellen, VPN-Benutzer, Firewalls, private Netzwerke und autorisierte Endpunkte die Plattform erreichen.
Identitätsschicht
Erstellen Sie Administratoren, weisen Sie genehmigte Verwaltungsseiten zu und organisieren Sie Benutzer, Gruppen und Computer.
Operationsschicht
Überprüfen Sie den Dienststatus, die Geräteverfügbarkeit, Warnungen, Protokolle, Berichte, geplante Aufgaben und die Lizenzkapazität.
Nach der Installation
Betreiben Sie Geräte als verwaltete Umgebung
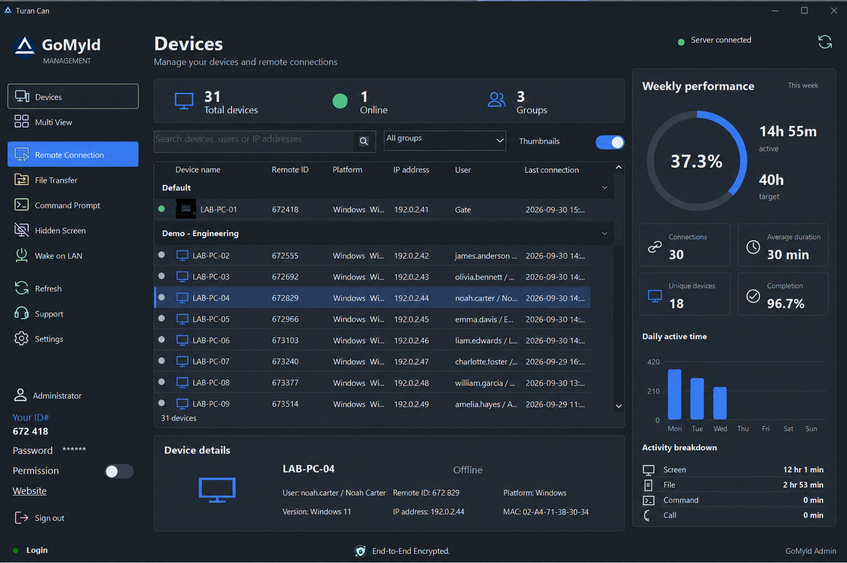
Registrieren Sie Windows-Computer, gruppieren Sie sie nach Büro oder Zuständigkeit, weisen Sie autorisierte Administratoren zu und verwenden Sie die entsprechenden Remote-Desktop-, Dateiübertragungs-, Befehls-, Support-, Inventarisierungs- und Berichtstools. Der Administratorbereich auf Seitenebene hilft dabei, die Verantwortlichkeiten zwischen den operativen Teams zu trennen.
Mit Warnregeln können Offline-Gerätebedingungen, Lizenzschwellenwerte, Dienststatus und fehlgeschlagene Administratoranmeldungen überwacht und Planungsfehler gemeldet werden. Geplante Zusammenfassungen und detaillierte Berichte helfen dabei, wiederkehrende Überprüfungsarbeiten in einen definierten Prozess zu verwandeln.
Fordern Sie eine Architekturdiskussion anBestätigen Sie dies vor dem Rollout
Nutzen Sie diese Checkliste bei der technischen und kaufmännischen Planung.
Server und Datenbank
Kapazität, Verfügbarkeit, Wartungsfenster, Backup, Wiederherstellung und verantwortliches Team.
Netzwerkpfade
Zweigstellen, VPN, Firewall-Richtlinie, DNS, Zertifikate und private oder internetbezogene Zugriffsentscheidungen.
Verwaltungsmodell
Kontoinhaber, Administratoren, Seitenbereich, Gruppen, Supportteams und Genehmigungsworkflow.
Einsatzbereitschaft
Überwachung, Warnungen, Berichte, Lizenzüberprüfung, Aktualisierungen, Dokumentation und Eskalationsverantwortung.
Entwerfen Sie Ihre GoMyid-On-Premise-Bereitstellung
Teilen Sie dem GoMyid-Team Ihre Geräteanzahl, Standorte, Netzwerkanforderungen, Administratormodell und Berichtserwartungen mit.
Kontaktieren Sie den On-Premise-Vertrieb