Planear uma implementação de ambiente de trabalho remoto auto-hospedado
Planeie uma implementação auto-hospedada do GoMyid com responsabilidades claras, âmbito do dispositivo, um piloto limitado, responsabilidades de manutenção e verificação de recuperação.
GoMyid ·
O ambiente de trabalho remoto auto-hospedado altera quem é responsável pelo serviço por detrás de uma ligação. Em vez de considerar apenas a aplicação cliente, a sua organização também precisa de planear o ambiente que mantém o acesso disponível. Isto inclui a atribuição de responsabilidades, a configuração da implementação, a manutenção, a recuperação e o processo que as pessoas seguem quando algo deixa de funcionar. O benefício de um controlo mais direto surge com tarefas que devem ter responsáveis claramente definidos.
Este guia é um complemento de planeamento para as organizações que estão a considerar a oferta auto-hospedada do GoMyid. Não é uma receita de instalação e não substitui os requisitos atuais do produto. Ajuda-o a decidir o que verificar antes da implementação, como estruturar um piloto limitado e quais as questões operacionais a responder antes de depender da plataforma para o suporte diário.
Verificar a fonte de ligação do Android durante um piloto auto-hospedado
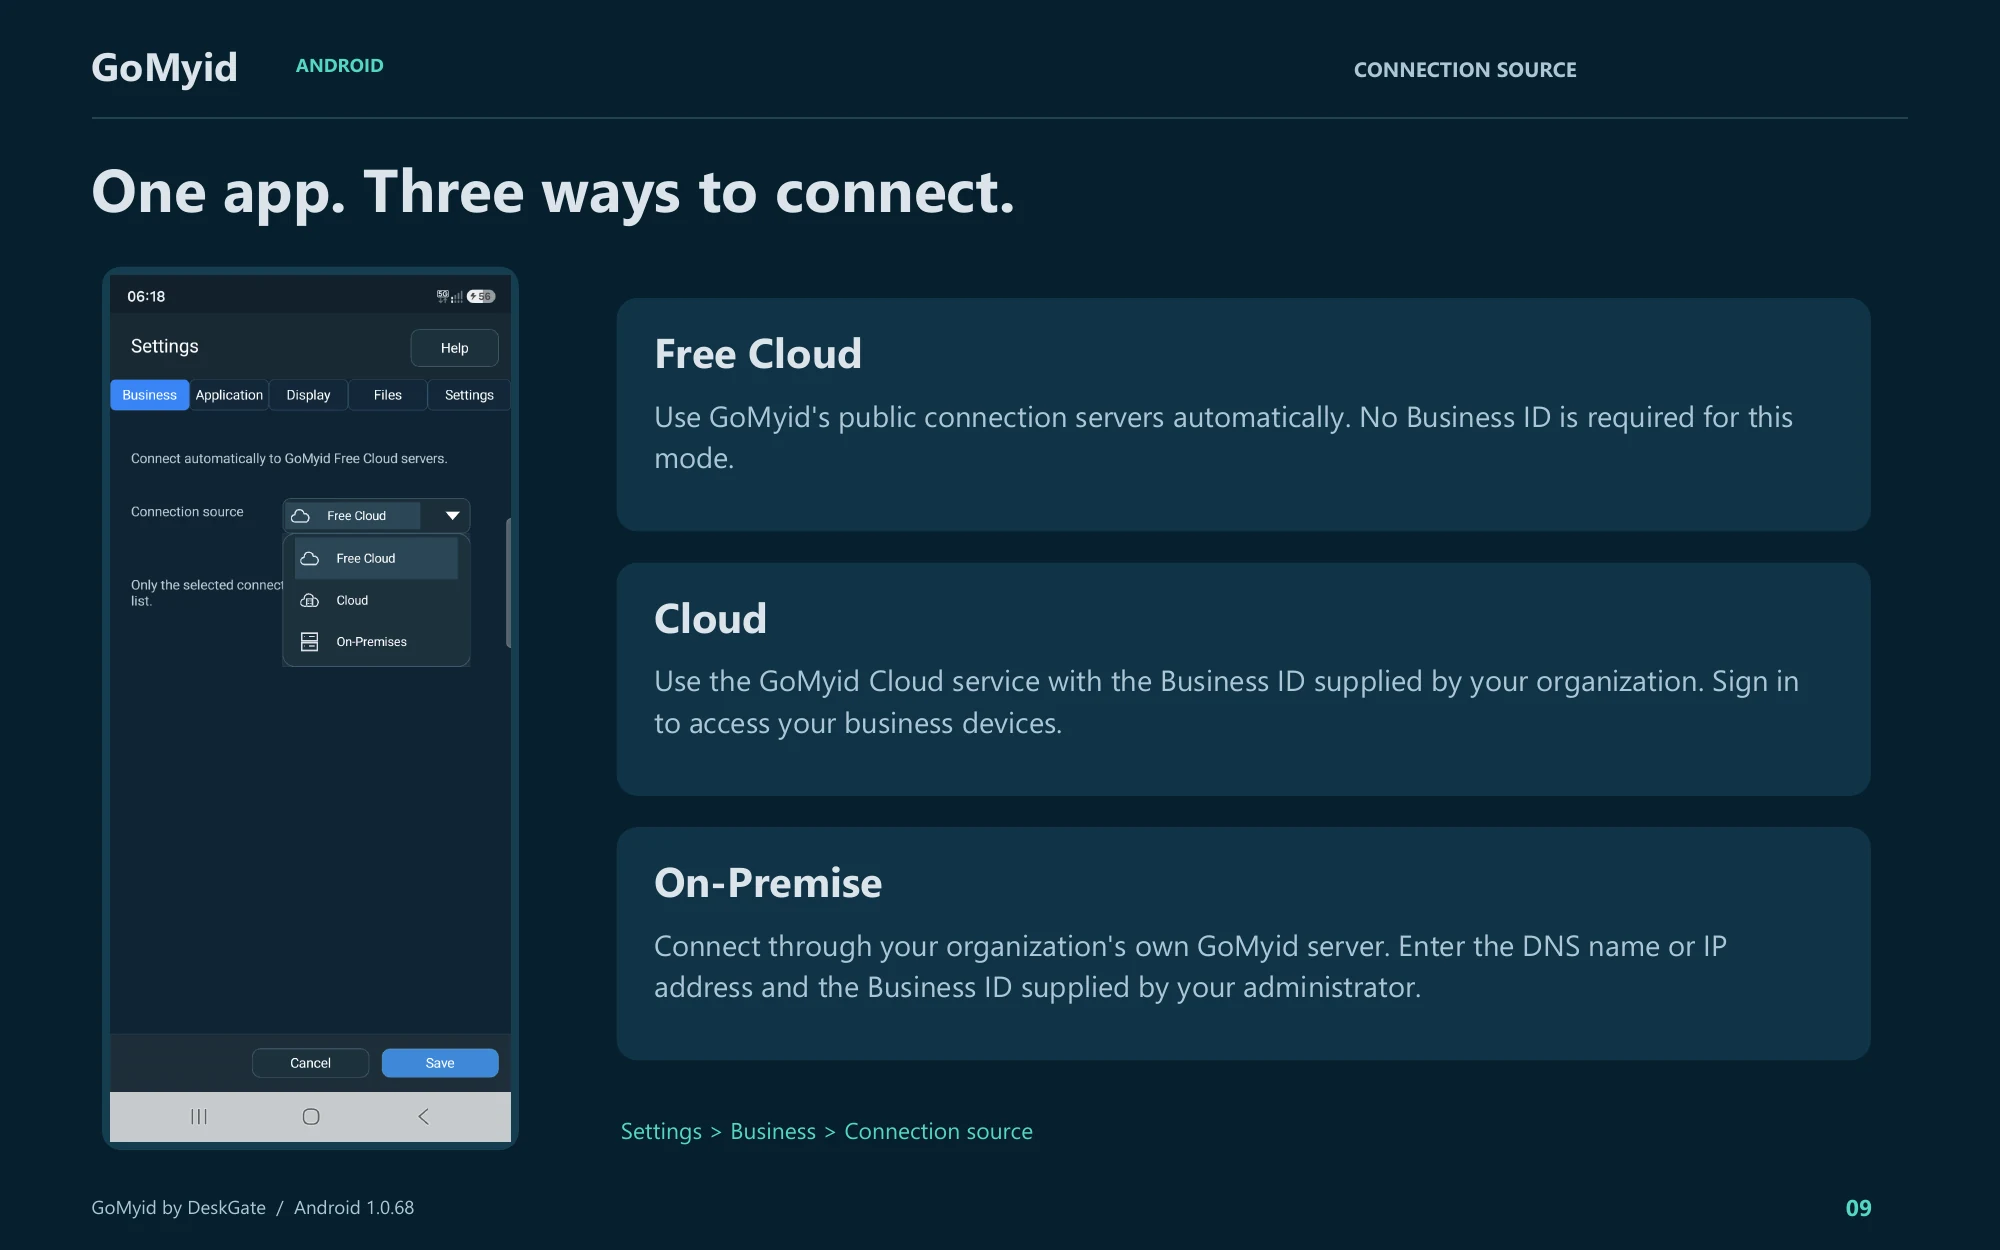
Antes de tratar uma falha do piloto móvel como uma interrupção do servidor, verifique qual o serviço que a aplicação Android está configurada para utilizar. O caminho documentado é Definições > Negócio > Fonte de ligação. As três opções têm informações obrigatórias diferentes.
- Free Cloud: utiliza os servidores de ligação pública do GoMyid automaticamente. O guia refere que não é necessário qualquer Business ID para este modo.
- Cloud: utiliza o serviço GoMyid Cloud com o Business ID fornecido pela organização. Inicie sessão para aceder aos dispositivos empresariais.
- On-Premise: utiliza o servidor GoMyid da própria organização. Introduza o nome DNS ou o endereço IP e o Business ID fornecido pelo administrador.
Para um piloto local, obtenha estes valores do proprietário da implementação em vez de copiar a ilustração do exemplo. Verifique a fonte selecionada antes de diagnosticar uma lista de dispositivos comerciais em falta. Um atalho local guardado e um diretório de dispositivos organizacionais são coisas diferentes: o guia do Android diz que a lista local não apresenta o estado online/offline, enquanto a lista comercial utiliza pontos de estado verdes e cinzentos. Registe qual a fonte e lista que verificou para que outro técnico possa reproduzir a mesma verificação. Esta é uma etapa de configuração do cliente e não substitui a instalação ou validação do próprio servidor.
O que significa ambiente de trabalho remoto auto-hospedado?
Num acordo auto-hospedado, a sua organização opera a infraestrutura de serviço relevante num ambiente que gere ou providenciou para gerir. Os componentes e as responsabilidades exatas dependem do produto e da implementação. Não infira a arquitetura completa apenas a partir da frase. Reveja as orientações de instalação reais do GoMyid e confirme como os clientes, as funções de gestão e os serviços de suporte se enquadram.
Auto-hospedado e local são termos relacionados, mas nem sempre são descrições idênticas. No local refere-se geralmente à infraestrutura no local de uma organização. A auto-hospedagem enfatiza quem opera o serviço e pode envolver outro ambiente de alojamento controlado. Utilize uma linguagem precisa no seu plano para que todos compreendam onde o sistema é executado e quem é responsável por ele.
A questão prática não é se um rótulo soa mais seguro ou profissional. É se o acordo vai ao encontro das suas necessidades e se a sua equipa consegue mantê-lo. Um modelo operacional bem compreendido é mais valioso do que uma arquitetura escolhida para um rótulo. Comece pelo trabalho e pelas responsabilidades e depois confirme o projeto técnico que os sustenta.
Porque é que uma organização pode considerar a auto-hospedagem?
Algumas organizações necessitam de controlo direto sobre as decisões de implementação, administração de infraestruturas ou sobre a forma como um serviço se enquadra nas operações existentes. Outros desejam um ambiente definido para a sua equipa de suporte e dispositivos geridos. Estes são requisitos úteis para discutir, mas precisam de ser escritos em termos concretos. “Queremos controlo” não é suficiente para decidir o que deve ser implantado ou mantido.
Liste as decisões que tem mesmo de tomar. Os exemplos podem incluir o agendamento da manutenção, a escolha do ambiente gerido, a atribuição de responsabilidade operacional ou a coordenação da recuperação com outros serviços internos. Em seguida, pergunte se o acordo GoMyid proposto lhe confere o controlo relevante e quais as obrigações que o acompanham. Confirme a disponibilidade através de informações atuais do produto, em vez de suposições.
Considere também razões para manter o modelo operacional mais simples. Se a equipa não tiver um proprietário de infraestrutura claro ou não puder suportar a manutenção e recuperação, a auto-hospedagem poderá criar uma dependência que não está pronta para gerir. Isto não exclui o acesso remoto. Isto significa que a escolha de implementação deve corresponder às capacidades da organização, bem como às suas preferências.
Atribuir responsabilidades antes da instalação
Nomeie a pessoa ou equipa responsável pelo ambiente de assistência, pela configuração da aplicação e pelo suporte diário. Podem ser responsabilidades diferentes, mas as transferências devem ser claras. Se os utilizadores reportarem uma falha na ligação, alguém deverá saber se deve investigar o cliente, o dispositivo gerido ou o ambiente de suporte sem adivinhar quem é o proprietário do problema.
Defina quem pode aprovar as alterações e quem as pode realizar. Um técnico que suporta endpoints não precisa necessariamente de autoridade sobre todas as configurações de infraestrutura. Mantenha as responsabilidades alinhadas com o trabalho. Quando estiver envolvido um fornecedor externo, documente quais as tarefas que realiza e como a sua organização solicita ou verifica essas tarefas.
Planeie a ausência. Outra pessoa autorizada deverá ser capaz de encontrar as informações de implantação atuais e continuar as operações essenciais se o proprietário principal não estiver disponível. Armazene estas informações no local administrativo aprovado, e não apenas num caderno pessoal ou num tópico de chat. Mantenha as credenciais no processo seguro apropriado da organização, em vez de as incorporar num runbook geral.
Confirme os requisitos atuais das orientações do produto
Utilize as informações auto-hospedadas do GoMyid atuais e o material de instalação para estabelecer o ambiente compatível. Confirme os componentes necessários, as versões suportadas e as responsabilidades de configuração da oferta que está realmente a implementar. Uma visão geral do produto é útil para compreender os fluxos de trabalho, mas não é uma especificação completa das dependências ou da instalação.
Evite transferir definições de outro produto de ambiente de trabalho remoto. Os números de porta familiares, as suposições de conta ou os passos de configuração do Windows podem não estar relacionados com a arquitetura do GoMyid. Copiá-los pode criar uma exposição desnecessária ou simplesmente dificultar a resolução de problemas. Crie a lista de verificação de implementação com base na documentação relevante e nas normas aprovadas do seu ambiente.
Registe as versões e decisões de configuração importantes para o suporte. Isto fornece uma linha de base quando o comportamento muda após uma atualização ou mudança de ambiente. Mantenha o registo conciso o suficiente para ser mantido. Um documento detalhado que se torna obsoleto imediatamente é menos útil do que uma lista atual de componentes, proprietários e decisões necessárias para operar o sistema.
Projetar o acesso em torno de pessoas e grupos de dispositivos
Antes de adicionar muitos computadores, decida como é que a equipa de suporte deve identificá-los e contactá-los. A visão geral de gestão do GoMyid mostra grupos de dispositivos, registos de dispositivos, funcionalidades de administrador e permissões de página. Estes controlos são úteis quando a estrutura do grupo reflete limites operacionais reais, como equipas ou locais que têm diferentes responsabilidades de suporte.
Escolha nomes de grupos que outros administradores possam compreender. Evite utilizar uma estrutura que dependa das abreviaturas internas de uma única pessoa. Planeie como os dispositivos se movem entre grupos quando os colaboradores ou os escritórios mudam. Uma implantação não é estática, e o modelo de acesso deve possibilitar a reatribuição normal sem perder de vista as responsabilidades.
Analise a capacidade e o âmbito em conjunto. Um técnico precisa das permissões de ação adequadas para os dispositivos certos, e não apenas de uma função ampla que faça com que todos os testes sejam bem-sucedidos. O guia de acesso gerido explica esta relação. Valide o comportamento pretendido com um grupo autorizado limitado antes de expandir o acesso.
Planear inscrição e identificação de endpoints
Decida quais os dispositivos que pertencem à primeira implementação e como cada um deles será identificado. Mantenha o grupo inicial pequeno o suficiente para que possa verificar cada registo num computador real. Inclua variação suficiente para representar o trabalho comum, como uma estação de trabalho padrão e um dispositivo num segundo local, sem transformar imediatamente o piloto numa implementação completa.
Coordene a instalação ou configuração através do processo de endpoint aprovado. Os colaboradores devem saber o que está a mudar, como solicitar suporte e qual o acordo de acesso que se aplica ao seu dispositivo. Não presuma que a instalação de um cliente é toda a tarefa de integração. A responsabilidade pelo dispositivo, o âmbito do suporte e as expectativas do utilizador devem ser estabelecidos ao mesmo tempo.
Planeie a remoção de dispositivos como parte da sua incorporação. Um computador retirado ou reatribuído não deve permanecer indefinidamente num estado pouco claro. Decida quem atualiza o registo e analisa o acesso contínuo. O guia da lista de dispositivos oferece uma abordagem prática para manter este contexto à medida que o ambiente cresce.
Coordenar decisões de rede e identidade
Reveja os requisitos de ligação documentados do produto com as pessoas responsáveis pelo ambiente. Identifique os caminhos de ligação pretendidos e os limites administrativos envolvidos. Torne os requisitos explícitos em vez de abrir um acesso alargado e esperar restringi-lo mais tarde. Uma implementação deve ter um motivo para cada ligação necessária.
Mantenha os nomes, endereços e definições relacionadas com a identidade consistentes com o projeto aprovado. Se o ambiente utilizar certificados ou outra configuração de transporte, atribua responsabilidades pela sua manutenção como parte da implementação. Não trate a primeira ligação bem-sucedida como prova de que estes detalhes permanecerão corretos indefinidamente. Algumas configurações têm um ciclo de vida que vai para além do dia da instalação.
Teste a partir dos locais reais e dos tipos de dispositivos que espera suportar. Uma ligação dentro de um escritório não demonstra todos os caminhos remotos. Registe onde o piloto foi testado e onde não foi. Isto mantém as decisões posteriores baseadas em evidências, em vez de uma declaração geral de que o sistema "funciona em qualquer lugar".
Planear a recuperação antes que o serviço se torne essencial
Identifique o que precisa de ser recuperável na implementação escolhida. Isto pode incluir a configuração da aplicação, os dados necessários e outros componentes definidos pelo produto e pelo seu modelo operacional. Utilize as orientações operacionais e de instalação atuais para determinar o âmbito real. Não presuma que a cópia de uma pasta visível capta o estado completo de um serviço.
Atribua a responsabilidade pela operação de cópia de segurança e verificação de restauro. Um relatório de sucesso da tarefa de cópia de segurança é útil, mas por si só não prova que o serviço pode ser restaurado para um estado de funcionamento. Planeie uma verificação de recuperação controlada adequada ao ambiente. Mantenha-o separado do trabalho orientado para o cliente para que a verificação não crie uma interrupção evitável.
Defina também a parte humana da recuperação. Quem decide se é necessária uma restauração, quem a executa e quem verifica o acesso ao endpoint posteriormente? Como é que os utilizadores receberão atualizações se o caminho normal de suporte depender do sistema afetado? Um plano de recuperação deve explicar a próxima ação sob pressão, em vez de apenas enumerar as tecnologias.
Fornecer às atualizações e à manutenção um processo previsível
Escolha um responsável pela manutenção e um método de comunicação. Antes de uma alteração, registe o estado atual e o resultado pretendido. Identifique se os utilizadores podem perder o acesso temporariamente e quais os trabalhos que precisam de ser guardados ou reprogramados. Uma pequena coordenação pode evitar que uma atualização planeada pareça uma interrupção inexplicável para a equipa de suporte.
Utilize o processo de atualização suportado pelo produto e reveja os requisitos de compatibilidade relevantes. Não combine alterações não relacionadas simplesmente porque o ambiente já está a ser mantido. Atualizar vários componentes de uma só vez pode dificultar o diagnóstico de uma avaria. Uma mudança focada oferece uma forma mais clara de verificar o resultado e decidir se a recuperação é necessária.
Após a manutenção, repita um fluxo de trabalho de suporte representativo. Confirme se o administrador pretendido pode aceder ao dispositivo pretendido e concluir a ação esperada. Verifique mais do que a presença de uma página de início de sessão ou de um processo em execução. O resultado útil é o serviço funcional do qual as pessoas dependem, e não apenas a evidência de que um componente foi iniciado.
Executar um piloto que responda a questões operacionais
Escolha algumas tarefas que representem a utilização normal: uma sessão de suporte de desktop, uma transferência de ficheiros aprovada e localização de um dispositivo através do diretório de gestão. Inclua as pessoas que receberão apoio, bem como os operadores que o fornecerão. Pergunte onde é que o fluxo de trabalho é confuso e que instruções precisam de esclarecimento.
Teste a conclusão do trabalho. Desligue, verifique o resultado com o utilizador e analise se o acesso deve manter-se. Inclua uma alteração normal de responsabilidade para saber como o âmbito do dispositivo é atualizado. Um piloto que apenas prova que os administradores se podem ligar ignora a questão igualmente importante de saber se o acesso pode ser mantido e removido corretamente.
Mantenha um breve registo das condições testadas, das limitações observadas e dos requisitos não resolvidos. Não encha o ambiente de produção com registos de demonstração desnecessários. O objetivo é a evidência para uma decisão de implementação. Para uma estrutura de avaliação mais ampla, utilize a lista de verificação de software de ambiente de trabalho remoto.
Decida o que precisa de observar durante o funcionamento normal
Escolha um pequeno conjunto de sinais que lhe digam se o processo de assistência e suporte está a funcionar. Dependendo da implementação, estes podem incluir resultados de ligação, eventos de início de sessão ou alterações administrativas disponíveis no espaço de trabalho de gestão. Confirme o que está realmente registado e como os responsáveis o irão rever.
Dê um propósito a cada sinal revisto. Uma falha recorrente de ligação deve levar a uma investigação definida, e não simplesmente a um número num relatório. Uma mudança administrativa deve ser compreensível no contexto de uma tarefa aprovada. Evite recolher ou exportar informações amplas sem saber a que questão devem responder.
Mantenha o tempo e o âmbito consistentes ao investigar. Um pedido de suporte de uma filial deve ser comparado com o dispositivo e período relevantes, e não com um agregado não relacionado. O guia de resolução de problemas de transferência explica as informações que ajudam uma investigação a avançar sem transformar suposições em conclusões.
Prepare um runbook para as pessoas de serviço
Um runbook útil começa com a finalidade do serviço, os contactos responsáveis e as primeiras verificações de uma falha reportada. Deve identificar o canal de suporte aprovado e onde são mantidas as informações de implementação atuais. Mantenha os passos comuns fáceis de encontrar. Um documento que exija a leitura de todo o histórico de instalação antes de qualquer ação é difícil de utilizar durante uma interrupção.
Separe as observações comuns das ações com consequências importantes. Verificar se um destino está disponível é diferente de reiniciar um serviço ou restaurar dados. Indique quem pode autorizar e executar estas últimas ações. Inclua a verificação esperada após uma alteração para que o operador saiba como reconhecer um resultado bem-sucedido.
Reveja o runbook com alguém que não tenha construído o sistema. As suas perguntas revelam suposições que o instalador original pode não perceber. Atualize-o após alterações significativas e incidentes reais. O objetivo é a continuidade: outra pessoa autorizada deve ser capaz de compreender o ambiente atual e tomar a próxima decisão apropriada.
Decidir se a implementação está pronta para expansão
Analise o piloto em relação aos requisitos originais. Que tarefas funcionaram, que locais foram testados e que responsabilidades permanecem por atribuir? Seja específico sobre as lacunas. Uma ligação de ambiente de trabalho bem-sucedida não será suficiente se a responsabilidade pela recuperação ou a manutenção de rotina permanecerem obscuras. Resolva incertezas operacionais importantes antes de adicionar dispositivos que dependerão do sistema.
Expanda em grupos geríveis e mantenha uma forma de identificar novos problemas. Uma implementação gradual facilita a distinção entre um problema específico do local e uma alteração geral da implantação. Comunique o que os colaboradores devem esperar e como devem pedir ajuda. O processo de suporte deve estar pronto quando os clientes estiverem disponíveis, e não inventado posteriormente.
Quando o sistema estiver em utilização de rotina, reveja o plano quando o negócio mudar. Novos locais, diferentes tipos de dispositivos ou um novo fornecedor de suporte podem alterar os requisitos operacionais. A auto-hospedagem é uma responsabilidade contínua, e não um marco único de instalação. Mantenha as práticas de atribuição de responsabilidades e verificação tão atualizadas como o próprio software.
Manter um plano de saída e transição
Pense em como a organização alteraria a implementação posteriormente. Um servidor pode ser substituído, um fornecedor de suporte pode mudar ou a empresa pode escolher um acordo operacional diferente. Identifique quais os registos e informações de configuração que precisam de um proprietário durante esta transição. Utilize os procedimentos suportados pelo produto e evite tratar um movimento como uma cópia improvisada de quaisquer ficheiros que estejam visíveis.
Inclua a comunicação com os utilizadores dos dispositivos e a revisão de acesso na transição. Os utilizadores devem saber o que muda, quem os irá apoiar posteriormente e como reconhecer o processo de ligação legítimo. Os administradores devem verificar se o acesso obsoleto foi removido através dos controlos apropriados. Planear as mudanças enquanto o sistema está íntegro é mais fácil do que descobrir estas responsabilidades durante uma migração apressada ou uma interrupção inesperada.
Perguntas frequentes
O ambiente de trabalho remoto auto-hospedado é automaticamente mais segura?
Nenhum rótulo de implementação garante um resultado. A arquitetura, configuração, controlos de acesso, manutenção e práticas operacionais reais são importantes. A auto-hospedagem altera as responsabilidades e pode proporcionar um controlo relevante para os seus requisitos, mas estas responsabilidades ainda precisam de ser cumpridas. Avalie o ambiente em que irá realmente operar, em vez de tratar o rótulo como uma evidência por si só.
Este artigo pode substituir o guia de instalação?
Não. É um guia de planeamento de responsabilidades, projeto-piloto, manutenção e recuperação. Utilize o material de instalação atual do GoMyid para os componentes suportados e os requisitos técnicos. Evite aplicar definições genéricas de ambiente de trabalho remoto de outro produto. O planeamento e a instalação complementam-se, mas respondem a questões diferentes.
A auto-hospedagem é apenas para grandes organizações?
O tamanho da organização não é a única consideração. Uma pequena empresa pode ter uma responsabilidade clara pela infraestrutura e uma razão para operar o serviço, enquanto uma empresa de maior dimensão pode preferir outro acordo. Avalie os requisitos, as competências disponíveis e a carga de trabalho contínua. A secção do modelo operacional para pequenas empresas oferece outra perspectiva.
Quanto tempo deve durar o piloto?
Tempo suficiente para testar os fluxos de trabalho importantes e os eventos operacionais comuns em que pretende confiar. Um número fixo de dias é menos útil do que uma lista clara de perguntas respondidas. Inclua locais representativos, alterações de acesso e verificação pós-manutenção, quando relevante. Termine com os resultados documentados e os proprietários de qualquer trabalho restante.
O que é geralmente esquecido após uma instalação bem-sucedida?
As responsabilidades humanas contínuas: quem gere as atualizações, quem verifica a recuperação, quem mantém as atribuições dos dispositivos e quem responde quando o acesso falha. A instalação pode ser concluída por uma pessoa experiente, mas a operação de rotina necessita de continuidade. Torne estas responsabilidades visíveis antes que o serviço se torne essencial para o trabalho de suporte da equipa.
O que devemos fazer primeiro se estivermos a considerar a auto-hospedagem do GoMyid?
Anote o motivo da auto-hospedagem e designe o responsável operacional. Em seguida, reveja os requisitos atuais do produto e planeie um piloto autorizado limitado. Utilize o o guia de âmbito de acesso e o o fluxo de trabalho de transferência de ficheiros da equipa para incluir tarefas de suporte completas nesse piloto, em vez de verificar apenas se um login foi bem-sucedido.
Referência de interface: GoMyid Android Product Guide, versão 1.0.68, setembro de 2026, página 9. Este artigo utiliza a interface de exemplo documentada; não reporta um teste de implementação em tempo real.