Pianificazione di una distribuzione di desktop remoti self-hosted
Pianifica una distribuzione GoMyid ospitata autonomamente con responsabilità chiare, un perimetro di dispositivi definito, un progetto pilota limitato, responsabilità di manutenzione e verifica del ripristino.
GoMyid ·
Il desktop remoto self-hosted cambia chi è responsabile del servizio dietro una connessione. Invece di considerare solo l'applicazione client, l'organizzazione deve pianificare anche l'ambiente che mantiene disponibile l'accesso. Ciò comprende le responsabilità, la configurazione della distribuzione, la manutenzione, il ripristino e il processo che le persone seguono quando qualcosa smette di funzionare. Un controllo più diretto comporta anche attività operative per le quali occorre definire chiaramente i responsabili.
Questa guida è un aiuto nella pianificazione per le organizzazioni che considerano l'offerta self-hosted di GoMyid. Non è una ricetta di installazione e non sostituisce gli attuali requisiti del prodotto. Ti aiuta a decidere cosa verificare prima dell'implementazione, come strutturare un progetto pilota limitato e a quali domande operative rispondere prima di dipendere dalla piattaforma per il supporto quotidiano.
Controlla l'origine della connessione Android durante un progetto pilota self-hosted
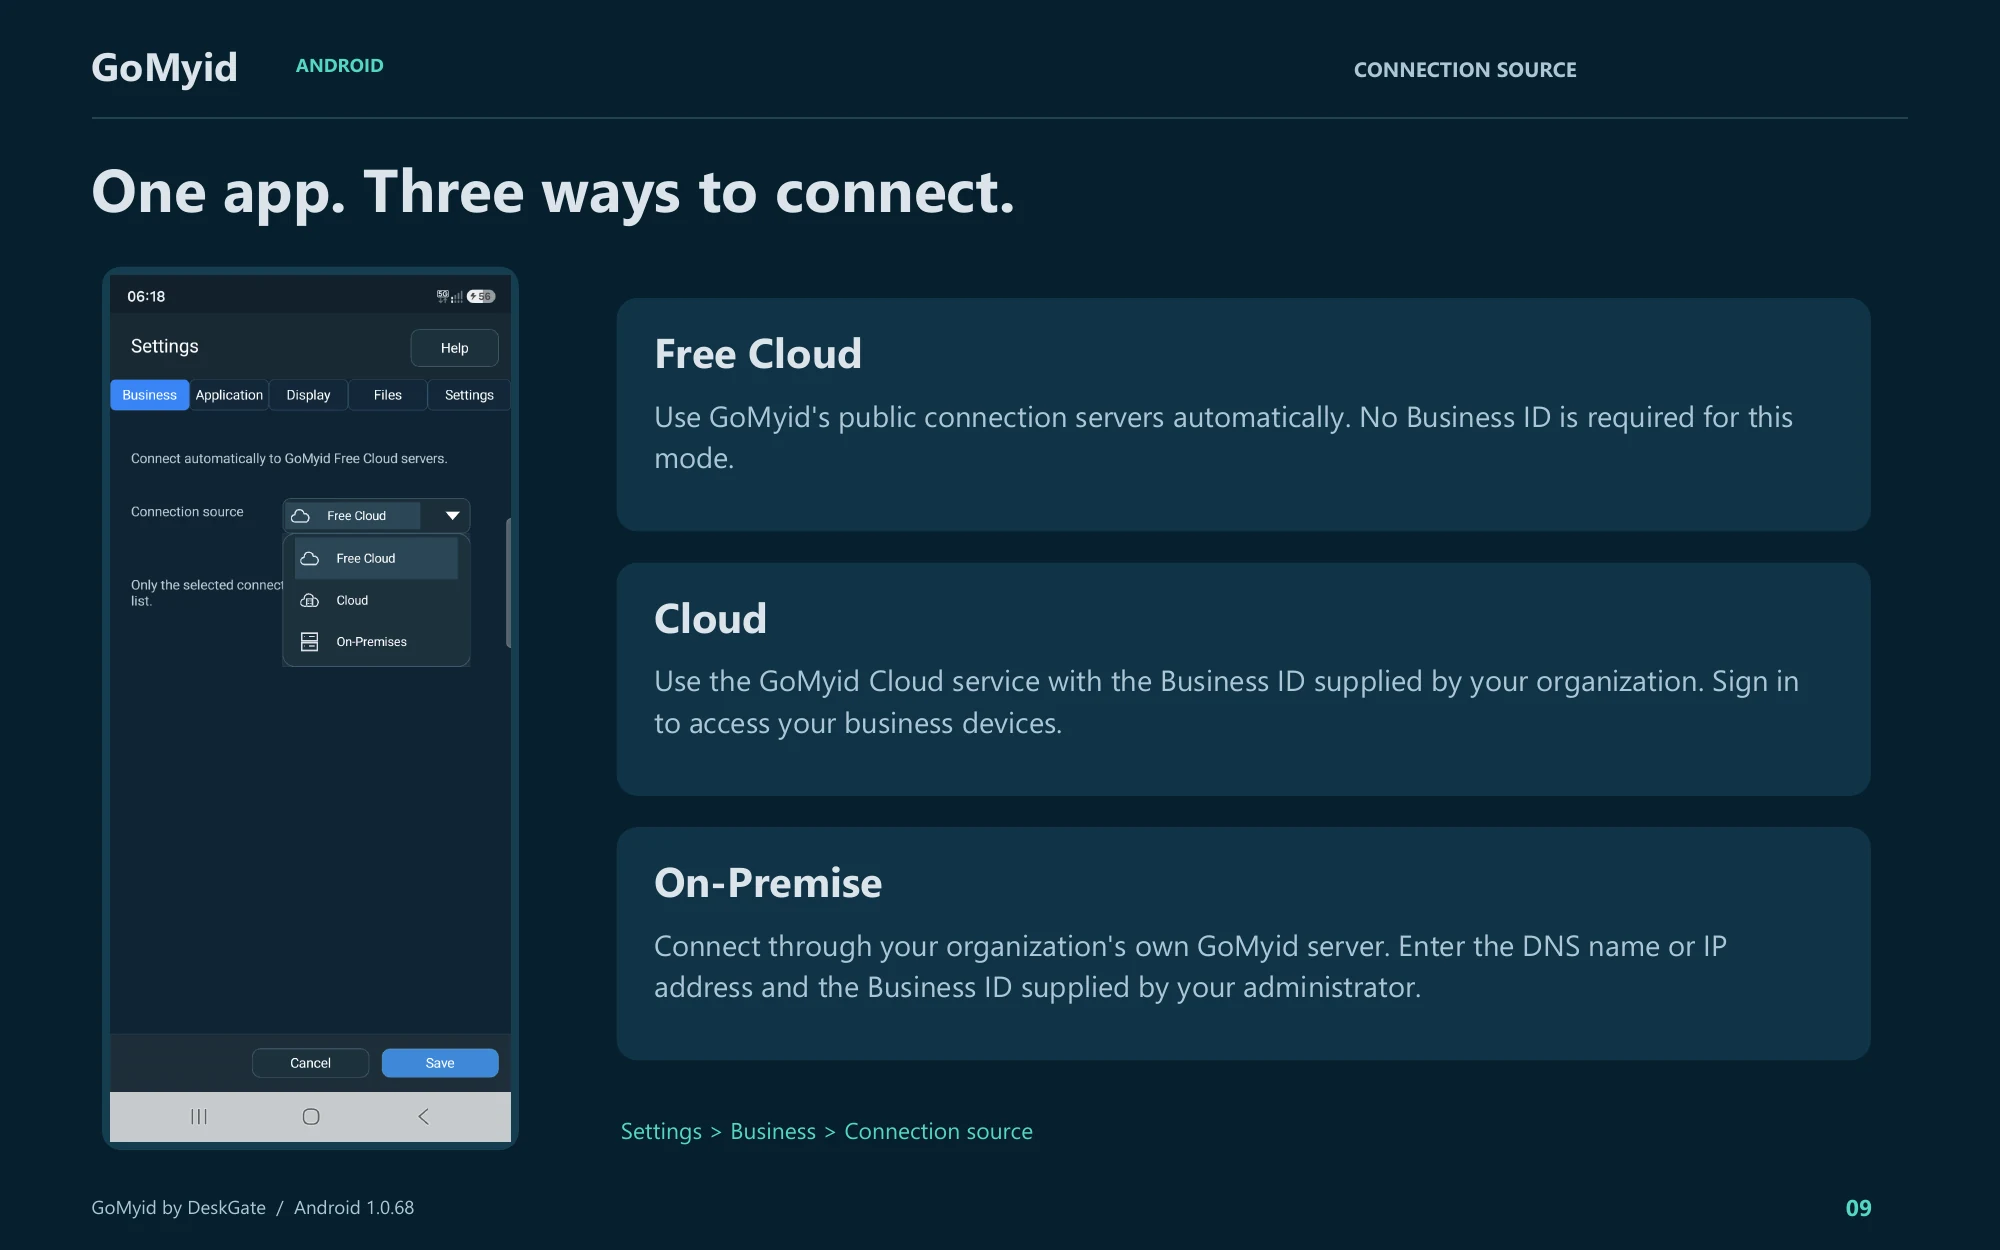
Prima di trattare un errore del progetto pilota mobile come un'interruzione del server, controlla quale servizio è configurato per l'utilizzo dell'app Android. Il percorso documentato è Impostazioni > Azienda > Origine connessione. Le tre scelte hanno informazioni richieste diverse.
- Cloud gratuito: utilizza automaticamente i server di connessione pubblica di GoMyid. La guida precisa che per questa modalità non è richiesto alcun Business ID.
- Cloud: utilizza il servizio GoMyid Cloud con il Business ID fornito dall'organizzazione. Accedi per accedere ai dispositivi aziendali.
- On-premise: utilizza il server GoMyid dell'organizzazione. Inserisci il nome DNS o l'indirizzo IP e l'ID aziendale fornito dall'amministratore.
Per un progetto pilota in locale, ottieni tali valori dal responsabile della distribuzione anziché copiare l'illustrazione di esempio. Controlla la fonte selezionata prima di diagnosticare un elenco di dispositivi aziendali mancanti. Un collegamento locale salvato e una directory del dispositivo organizzativo sono cose diverse: la guida Android dice che l'elenco locale non mostra lo stato online/offline, mentre l’elenco dei dispositivi aziendali utilizza indicatori di stato verdi e grigi. Registra quale fonte ed elenco hai verificato in modo che un altro tecnico possa riprodurre lo stesso controllo. Questo è un passaggio di configurazione del client, non un sostituto dell'installazione o della convalida del server stesso.
Cosa significa desktop remoto self-hosted?
In un accordo self-hosted, la tua organizzazione gestisce l'infrastruttura di servizio pertinente in un ambiente che gestisce o ha deciso di gestire. I componenti esatti e le responsabilità dipendono dal prodotto e dalla distribuzione. Non dedurre l'intera architettura dalla sola frase. Esamina la guida all'installazione di GoMyid e conferma come i client, le funzioni di gestione e i servizi di supporto si integrano.
Self-hosted e on-premise sono termini correlati, ma non sono sempre descrizioni identiche. On-premise si riferisce in genere all’infrastruttura presso la sede di un'organizzazione. Il self-hosting enfatizza chi gestisce il servizio e può coinvolgere un altro ambiente di hosting controllato. Utilizza un linguaggio preciso nel tuo piano in modo che tutti capiscano dove viene eseguito il sistema e chi ne è responsabile.
La questione pratica non è se un'etichetta sembri più sicura o professionale. Dipende se l'accordo soddisfa le tue esigenze e se il tuo team può mantenerlo. Un modello operativo ben compreso è più prezioso di un’architettura scelta per un’etichetta. Inizia con il lavoro e le responsabilità, quindi conferma il progetto tecnico che li supporta.
Perché un'organizzazione potrebbe prendere in considerazione il self-hosting?
Alcune organizzazioni necessitano di un controllo diretto sulle decisioni di distribuzione, sull'amministrazione dell'infrastruttura o sul modo in cui un servizio si inserisce nelle operazioni esistenti. Altri desiderano un ambiente definito per il team di supporto e i dispositivi gestiti. Questi sono requisiti utili su cui discutere, ma devono essere scritti in termini concreti. "Vogliamo il controllo" non è sufficiente per decidere cosa deve essere implementato o mantenuto.
Elenca le decisioni di cui hai effettivamente bisogno. Gli esempi potrebbero includere la pianificazione della manutenzione, la scelta dell'ambiente gestito, l'assegnazione della responsabilità operativa o il coordinamento del ripristino con altri servizi interni. Quindi chiedi se l'accordo GoMyid proposto ti dà il controllo pertinente e quali obblighi ne derivano. Conferma la disponibilità tramite le informazioni attuali sul prodotto anziché tramite supposizioni.
Prendi in considerazione anche i motivi per mantenere il modello operativo più semplice. Se il team non ha un responsabile dell’infrastruttura chiaramente individuato o non è in grado di supportare la manutenzione e il ripristino, l'hosting autonomo potrebbe creare una dipendenza che non è pronto a gestire. Ciò non esclude l'accesso remoto. Ciò significa che la scelta dell'implementazione deve corrispondere alle capacità e alle preferenze dell'organizzazione.
Assegna le responsabilità prima dell’installazione
Nomina la persona o il team responsabile dell'ambiente del servizio, della configurazione dell'applicazione e del supporto quotidiano. Possono trattarsi di responsabilità diverse, ma i passaggi di consegne devono essere chiari. Se gli utenti segnalano una connessione non riuscita, qualcuno dovrebbe sapere se indagare sul client, sul dispositivo gestito o sull'ambiente di supporto senza indovinare chi è responsabile del problema.
Definisci chi può approvare le modifiche e chi può eseguirle. Un tecnico che supporta gli endpoint non ha necessariamente bisogno dell'autorità su ogni impostazione dell'infrastruttura. Mantenere le responsabilità allineate al lavoro. Quando è coinvolto un fornitore esterno, documenta quali attività gestisce e in che modo la tua organizzazione richiede o verifica tali attività.
Pianifica le assenze. Un'altra persona autorizzata dovrebbe essere in grado di trovare le informazioni sulla distribuzione corrente e continuare le operazioni essenziali se il responsabile principale non è disponibile. Conserva tali informazioni nella posizione amministrativa approvata, non solo in un taccuino personale o in un thread di chat. Conserva le credenziali nel processo sicuro appropriato dell'organizzazione anziché incorporarle in un runbook generale.
Conferma i requisiti attuali dalla guida del prodotto
Utilizza le informazioni sul self-hosted GoMyid e il materiale di installazione correnti per stabilire l'ambiente supportato. Conferma i componenti richiesti, le versioni supportate e le responsabilità di configurazione per l'offerta che stai effettivamente distribuendo. Una panoramica del prodotto è utile per comprendere i flussi di lavoro, ma non è una specifica completa delle dipendenze o dell’installazione.
Evita di trasferire le impostazioni da un altro prodotto desktop remoto. Numeri di porta familiari, ipotesi di account o passaggi di configurazione di Windows potrebbero non essere correlati all'architettura di GoMyid. Copiarli può creare esposizione non necessaria o semplicemente rendere più difficile la risoluzione dei problemi. Crea l'elenco di controllo della distribuzione partendo dalla documentazione pertinente e dagli standard approvati del tuo ambiente.
Registra le versioni e le decisioni di configurazione importanti per il supporto. Ciò fornisce una base di riferimento quando il comportamento cambia dopo un aggiornamento o una modifica dell'ambiente. Mantieni il record abbastanza conciso da poter essere mantenuto. Un documento dettagliato che diventa immediatamente obsoleto è meno utile di un elenco attuale dei componenti, dei responsabili e delle decisioni necessarie per far funzionare il sistema.
Progetta l'accesso in base a persone e gruppi di dispositivi
Prima di aggiungere molti computer, decidi in che modo il team di supporto deve identificarli e raggiungerli. La panoramica della gestione di GoMyid mostra i gruppi di dispositivi, i record delle postazioni, le capacità dell'amministratore e le autorizzazioni della pagina. Tali controlli sono utili quando la struttura del gruppo riflette i confini operativi reali, come team o sedi con responsabilità di supporto diverse.
Scegli nomi di gruppo che gli altri amministratori possano comprendere. Evitare di utilizzare una struttura che dipenda dalle abbreviazioni comprese soltanto da una persona. Pianifica il modo in cui i dispositivi si spostano tra i gruppi quando cambiano dipendenti o uffici. Una distribuzione non è statica e il modello di accesso dovrebbe rendere possibile la normale riassegnazione senza perdere di vista le responsabilità.
Esamina insieme capacità e ambito. Un tecnico ha bisogno delle autorizzazioni di azione appropriate per i dispositivi giusti, non semplicemente di un ruolo ampio che garantisce il successo di ogni test. La guida all'accesso gestito spiega questa relazione. Convalida il comportamento previsto con un gruppo autorizzato limitato prima di espandere l'accesso.
Pianificare la registrazione e l'identificazione dell'endpoint
Decidi quali dispositivi apparterranno alla prima implementazione e come verranno identificati ciascuno. Mantieni il gruppo iniziale abbastanza piccolo da poter verificare ogni record rispetto a un computer reale. Includi variazioni sufficienti per rappresentare il lavoro ordinario, ad esempio una workstation standard e un dispositivo in una seconda posizione, senza trasformare immediatamente il progetto pilota in un'implementazione completa.
Coordinare l'installazione o la configurazione attraverso il processo dell'endpoint approvato. I dipendenti dovrebbero sapere cosa sta cambiando, come richiedere supporto e quali modalità di accesso si applicano al loro dispositivo. Non dare per scontato che l'installazione di un client sia l'intera attività di onboarding. La responsabilità del dispositivo, l'ambito del supporto e le aspettative degli utenti dovrebbero essere stabiliti contemporaneamente.
Pianificare la rimozione come parte della registrazione. Un computer ritirato o riassegnato non dovrebbe rimanere indefinitamente in uno stato poco chiaro. Decidere chi aggiorna il record e controlla l'accesso continuo. La guida alla directory dei dispositivi offre un approccio pratico per mantenere tale contesto man mano che l'ambiente cresce.
Coordinare le decisioni sulla rete e sull'identità
Rivedi i requisiti di connessione documentati del prodotto con le persone responsabili dell'ambiente. Identificare i percorsi di connessione previsti e i confini amministrativi coinvolti. Rendere espliciti i requisiti invece di aprire un ampio accesso e sperare di restringerlo in seguito. Una distribuzione dovrebbe avere un motivo per ogni connessione richiesta.
Mantieni nomi, indirizzi e configurazione relativa all'identità coerenti con il progetto approvato. Se l'ambiente utilizza certificati o altre configurazioni di trasporto, assegnare la responsabilità della loro manutenzione come parte della distribuzione. Non considerare la prima connessione riuscita come prova che questi dettagli rimarranno corretti per un tempo indefinito. Alcune configurazioni hanno un ciclo di vita che si estende oltre il giorno dell'installazione.
Esegui test dalle posizioni effettive e dai tipi di dispositivi che prevedi di supportare. Una connessione all'interno di un ufficio non dimostra tutti i percorsi remoti. Registra dove è stato testato il pilota e dove no. Ciò mantiene le decisioni successive fondate su prove e non su un'affermazione generale secondo cui il sistema "funziona ovunque".
Pianifica il ripristino prima che il servizio diventi essenziale
Identificare ciò che deve essere recuperabile nella distribuzione scelta. Ciò può includere la configurazione dell'applicazione, i dati richiesti e altri componenti definiti dal prodotto e dal modello operativo. Utilizzare l'installazione corrente e la guida operativa per determinare l'ambito effettivo. Non dare per scontato che la copia di una cartella visibile catturi lo stato completo di un servizio.
Assegna la responsabilità dell'operazione di backup e della verifica del ripristino. Un processo di backup che segnala l'esito positivo è utile, ma non dimostra di per sé che il servizio possa essere ripristinato in uno stato funzionante. Pianificare un controllo di ripristino controllato adeguato all'ambiente. Mantienilo separato dal lavoro rivolto al cliente in modo che la verifica non crei un'interruzione evitabile.
Definisci anche le responsabilità delle persone durante il ripristino. Chi decide che è necessario un ripristino, chi lo esegue e chi verifica successivamente l'accesso all'endpoint? In che modo gli utenti riceveranno gli aggiornamenti se il normale percorso di supporto dipende dal sistema interessato? Un piano di ripresa dovrebbe spiegare la prossima azione sotto pressione piuttosto che limitarsi a elencare le tecnologie.
Dai agli aggiornamenti e alla manutenzione un processo prevedibile
Scegli un responsabile della manutenzione e un metodo di comunicazione. Prima di una modifica, registrare lo stato attuale e il risultato previsto. Identificare se gli utenti potrebbero perdere temporaneamente l'accesso e quale lavoro deve essere salvato o riprogrammato. Un minimo di coordinamento può evitare che un aggiornamento pianificato venga percepito dal team di supporto come un'interruzione inspiegabile.
Utilizza il processo di aggiornamento supportato dal prodotto ed esamina i requisiti di compatibilità pertinenti. Non combinare modifiche non correlate semplicemente perché l'ambiente è già in fase di manutenzione. L'aggiornamento simultaneo di più componenti può rendere più difficile la diagnosi di un guasto. Una modifica mirata ti offre un modo più chiaro per verificare il risultato e decidere se è necessario il ripristino.
Dopo la manutenzione, ripeti un flusso di lavoro di supporto rappresentativo. Confermare che l'amministratore previsto possa raggiungere il dispositivo previsto e completare l'azione prevista. Controlla più della presenza di una pagina di accesso o di un processo in esecuzione. Il risultato utile è il servizio funzionante da cui dipendono le persone, non solo la prova che un componente è stato avviato.
Esegui un progetto pilota che risponda a domande operative
Scegli alcune attività che rappresentano un utilizzo normale: una sessione di supporto desktop, un trasferimento di file approvato e la ricerca di un dispositivo tramite la directory di gestione. Includere le persone che riceveranno il supporto così come gli operatori che lo forniranno. Chiedi dove il flusso di lavoro crea confusione e quali istruzioni necessitano di chiarimenti.
Prova la conclusione del lavoro. Disconnettersi, verificare il risultato con l'utente e verificare se l'accesso deve rimanere. Includere una normale modifica di responsabilità in modo da sapere come viene aggiornato l'ambito del dispositivo. Un progetto pilota che dimostra solo che gli amministratori possono connettersi non tiene conto della questione altrettanto importante se l'accesso può essere mantenuto e rimosso correttamente.
Tenere un breve registro delle condizioni testate, delle limitazioni osservate e dei requisiti irrisolti. Non riempire l'ambiente di produzione con registrazioni dimostrative non necessarie. L’obiettivo è la prova per una decisione di lancio. Per una struttura di valutazione più ampia, utilizza l'elenco di controllo del software desktop remoto.
Decidi cosa devi osservare durante il normale funzionamento
Scegli un piccolo insieme di segnali che ti dicono se il servizio e il processo di supporto funzionano. A seconda della distribuzione, questi possono includere risultati di connessione, eventi di accesso o modifiche amministrative disponibili nell'area di lavoro di gestione. Conferma cosa viene effettivamente registrato e come lo esamineranno le persone responsabili.
Dai uno scopo a ogni segnale esaminato. Un errore di connessione ricorrente dovrebbe portare a un'indagine definita, non semplicemente a un numero in un rapporto. Una modifica amministrativa dovrebbe essere comprensibile nel contesto di un compito approvato. Evita di raccogliere o esportare informazioni generali senza sapere a quale domanda dovrebbe rispondere.
Mantieni tempi e ambiti coerenti durante l'indagine. Una richiesta di supporto da una filiale dovrebbe essere confrontata con il dispositivo e il periodo pertinenti, non con un aggregato non correlato. La guida alla risoluzione dei problemi di trasferimento spiega le informazioni che aiutano un'indagine ad andare avanti senza trasformare le ipotesi in conclusioni.
Prepara un runbook per le persone reperibili
Un runbook utile inizia con lo scopo del servizio, i contatti responsabili e i primi controlli per individuare eventuali guasti segnalati. Dovrebbe identificare il canale di supporto approvato e dove vengono conservate le informazioni sulla distribuzione corrente. Mantieni i passaggi ordinari facili da trovare. Un documento che richiede la lettura dell'intera cronologia dell'installazione prima di agire è difficile da utilizzare durante un'interruzione.
Separare le osservazioni comuni dalle azioni che possono avere conseguenze importanti. Verificare se una destinazione è disponibile è diverso dal riavviare un servizio o ripristinare i dati. Indica chi può autorizzare ed eseguire queste ultime azioni. Includere la verifica prevista dopo una modifica in modo che l'operatore sappia riconoscere un risultato positivo.
Esamina il runbook con qualcuno che non ha creato il sistema. Le loro domande rivelano presupposti che l'installatore originale potrebbe non notare. Aggiornalo dopo cambiamenti significativi e incidenti reali. L'obiettivo è la continuità: un'altra persona autorizzata dovrebbe essere in grado di comprendere l'ambiente attuale e prendere la decisione successiva appropriata.
Decidi se la distribuzione è pronta per l'espansione
Rivedi il progetto pilota rispetto ai requisiti originali. Quali attività hanno funzionato, quali luoghi sono stati testati e quali responsabilità rimangono non assegnate? Sii specifico riguardo alle lacune. Una connessione desktop riuscita non è sufficiente se la responsabilità del ripristino o la manutenzione ordinaria rimangono poco chiare. Risolvere importanti incertezze operative prima di aggiungere dispositivi che dipenderanno dal sistema.
Espanditi in gruppi gestibili e mantieni un modo per identificare nuovi problemi. Un'implementazione graduale semplifica la distinzione tra un problema specifico della posizione e una modifica generale dell'implementazione. Comunicare cosa dovrebbero aspettarsi i dipendenti e come dovrebbero chiedere aiuto. Il processo di supporto dovrebbe essere pronto quando le applicazioni client diventano disponibili, non inventato in seguito.
Una volta che il sistema viene utilizzato di routine, rivisita il piano quando l'azienda cambia. Nuove sedi, diversi tipi di dispositivi o un nuovo fornitore di supporto possono modificare i requisiti operativi. Il self-hosting è una responsabilità continua piuttosto che una pietra miliare dell'installazione una tantum. Mantieni le pratiche di assegnazione delle responsabilità e verifica aggiornate quanto il software stesso.
Mantieni un piano di uscita e transizione
Pensa a come l'organizzazione modificherebbe la distribuzione in un secondo momento. Un server può essere sostituito, un fornitore di supporto può cambiare o l'azienda può scegliere una diversa modalità operativa. Identificare quali record e informazioni di configurazione necessitano di un responsabile durante tale transizione. Utilizza le procedure supportate dal prodotto ed evita di considerare uno spostamento come una copia improvvisata di qualunque file sia visibile.
Includi la comunicazione dell'endpoint e la verifica dell'accesso nella transizione. Gli utenti dovrebbero sapere cosa cambia, chi li supporterà in seguito e come riconoscere il processo di connessione legittimo. Gli amministratori dovrebbero verificare che gli accessi obsoleti vengano rimossi attraverso gli appositi controlli. Pianificare il cambiamento mentre il sistema è integro è più semplice che scoprire queste responsabilità durante una migrazione affrettata o un'interruzione imprevista.
Domande frequenti
Il desktop remoto self-hosted è automaticamente più sicuro?
Nessuna etichetta di distribuzione garantisce un risultato. L'architettura, la configurazione, i controlli di accesso, la manutenzione e le pratiche operative effettive sono importanti. Il self-hosting cambia le responsabilità e può fornire un controllo rilevante per le tue esigenze, ma tali responsabilità devono ancora essere svolte. Valuta l'ambiente in cui opererai effettivamente piuttosto che considerare l'etichetta come una prova di per sé.
Questo articolo può sostituire la guida all'installazione?
No. Si tratta di una guida alla pianificazione delle responsabilità, la progettazione pilota, la manutenzione e il ripristino. Utilizza il materiale di installazione corrente di GoMyid per i componenti supportati e i requisiti tecnici. Evitare di applicare impostazioni generiche del desktop remoto da un altro prodotto. La progettazione e l'installazione si completano a vicenda, ma rispondono a domande diverse.
Il self-hosting è riservato solo alle grandi organizzazioni?
La dimensione dell'organizzazione non è l'unica considerazione. Una piccola azienda può avere responsabilità chiare per l’infrastruttura e un motivo per gestire il servizio, mentre un’azienda più grande potrebbe preferire un’altra soluzione. Valutare i requisiti, le competenze disponibili e il carico di lavoro continuo. La sezione sui modelli operativi per piccole imprese fornisce un'altra prospettiva.
Quanto dovrebbe durare il progetto pilota?
Abbastanza a lungo per testare i flussi di lavoro importanti e gli eventi operativi ordinari su cui intendi fare affidamento. Un numero fisso di giorni è meno utile di un elenco chiaro di domande a cui è stata data risposta. Includere sedi rappresentative, modifiche all'accesso e verifiche post-manutenzione, ove pertinente. Termina con risultati documentati e responsabili per qualsiasi lavoro rimanente.
Cosa viene comunemente trascurato dopo un'installazione riuscita?
Le responsabilità umane continue: chi gestisce gli aggiornamenti, chi verifica il ripristino, chi gestisce le assegnazioni dei dispositivi e chi risponde quando l'accesso non riesce. L'installazione può essere completata da una persona esperta, ma il funzionamento di routine richiede continuità. Rendi visibili queste responsabilità prima che il servizio diventi essenziale per il lavoro di supporto del team.
Cosa dovremmo fare prima se stiamo considerando l'hosting autonomo di GoMyid?
Scrivi il motivo del self-hosting e nomina il responsabile operativo. Quindi rivedi i requisiti attuali del prodotto e pianifica un progetto pilota autorizzato limitato. Utilizza la guida all'ambito di accesso e il flusso di lavoro di trasferimento file del team per includere attività di supporto complete in quel progetto pilota invece di verificare solo se l'accesso ha esito positivo.
Riferimento interfaccia: Guida al prodotto Android GoMyid, versione 1.0.68, settembre 2026, pagina 9. Questo articolo utilizza l'interfaccia di esempio documentata; non riporta un test di distribuzione in tempo reale.