集中的なファイル操作
承認された GoMyid リモート セッションを通じてファイルを転送する
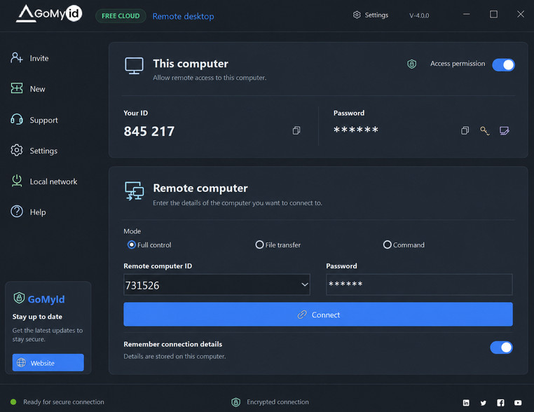
すべてのファイル タスクを完全な対話型デスクトップ セッションにすることなく、承認されたファイルをローカルとリモートの Windows コンピューター間で移動します。 GoMyid は、ユーザーが接続前に理解できる目的を備えた個別の接続モードとしてファイル転送を提供します。
ファイルの旅
送信元から宛先までの明確なパス
転送ワークフローは、承認された接続で始まり、ユーザーの検証で終わります。組織ポリシーでは、どのコンピュータ、人、ファイルの種類、送信先を許可するかを定義する必要があります。
承認する
リモート コンピューター、資格情報、ユーザー権限、および目的を確認します。
選択
承認されたソース ファイルと目的の宛先を選択します。
転送
専用の GoMyid 接続ワークフローを通じてファイルを移動します。
検証する
宛先、ファイルの整合性、期待される結果、セッションの完了を確認します。
ファイル転送が正しいモードの場合
- 承認されたインストーラー、構成、ドキュメント、または診断パッケージを提供します。
- サポート分析に必要な許可されたログまたは出力を収集します。
- 従業員のデバイスと割り当てられたオフィスのコンピューターの間でビジネス ファイルを移動します。
- 完全なデスクトップ コントロールを開かずに、集中したファイル タスクを完了します。
別のワークフローを選択する場合
- タスクでアプリケーションとの視覚的な対話が必要な場合は、フル コントロールを使用します。
- ファイルを参照せずに許可された管理アクションを完了できる場合は、リモート コマンドを使用します。
- 長期的な共有やドキュメントの共同作業が目的の場合は、承認されたエンタープライズ ストレージを使用してください。
- 所有者または宛先が不明な場合は、停止して承認を要求します。
運用上の安全対策
ファイルのセキュリティはプロセスにも依存します
暗号化により接続パスが保護されますが、ファイルを安全に移動するには、正しい承認、エンドポイント保護、宛先制御、およびユーザーの判断も必要です。組織は、許可されるファイル カテゴリ、保存、マルウェア スキャン、機密データの処理、およびエスカレーション手順を定義する必要があります。
オンプレミスの顧客は、GoMyid プラットフォームを組織が管理するインフラストラクチャおよびネットワーク ポリシーに合わせることができます。クラウドの顧客は、ユーザーのアクセス許可、エンドポイント、転送対象として選択されたビジネス ファイルに対して責任を負いながら、ホストされた管理を利用できます。
権限の確認
ファイルを移動する前に、人、エンドポイント、データの目的、宛先を確認してください。
エンドポイントを保護する
エンドポイントのセキュリティ制御を維持し、ポリシーに従って転送されたコンテンツをスキャンします。
機密データの取り扱い
転送されるすべてのファイルに分類、保存、アクセス、および削除の要件を適用します。
タスクを閉じる
配信が成功したことを確認し、承認されたプロセスで必要な場合は一時的なマテリアルを削除します。
ジョブに適した接続モードを使用する
GoMyid for Windows をインストールすると、1 つの集中クライアントからフル コントロール、ファイル転送、およびリモート コマンドのワークフローにアクセスできます。
Windows 用 GoMyid をダウンロード